Posts for: #Tech

Microsoft MN700 无线网卡在 Debian 下的安装

家里的 AP 的无线网卡是找朋友从国外带的 Microsoft MN70的水货,因为是 Microsoft,一直也没想着能在 Debian 下驱动起来,昨天偶然在插着无线网卡的时候运行了 lspci 命令,居然有一条提示是:

0000:03:00.0 Network controller: Broadcom Corporation: Unknown device 4325 (rev 02)

原来微软是 OEM Broadcom 的设备。记起有个 ndiswrapper 项目,可以用 Windows 下的驱动在 linux 下跑某些无线网卡,Broadcom 恰好就是它所支持的一种。

1、安装前准备

需要安装内核的头文件

apt-get install kernel-headers-2.6.8-1-386

2、安装ndiswrapper

make

make install

ndiswrapper -i /root/mn720.inf <– 我把windows下的inf文件、驱动都复制到/root目录下了,该命令是安装

modproe ndiswrapper

ndiswrapper -l <– 查看是否安装成功

Installed ndis drivers: mn720 driver present, hardware present

dmesg <– 查看日志,可以看到成功安装的记录

ndiswrapper version 1.0rc2 loaded (preempt=yes,smp=no) PCI: Enabling device 0000:03:00.0 (0000 -> 0002) ACPI: PCI interrupt 0000:03:00.0[A] -> GSI 11 (level, low) -> IRQ 11 PCI: Setting latency timer of device 0000:03:00.0 to 64 ndiswrapper: using irq 11 wlan0: ndiswrapper ethernet device 00:0d:3a:27:5f:84 using driver mn720 wlan0: encryption modes supported: WEP, WPA with TKIP, WPA with AES/CCMP ndiswrapper: driver mn720 (Microsoft,07/07/2003, 3.20.26.0) added

[阅读全文]

2004·网络安全圈

网络安全焦点<07/01/2004>

走进2005,我们回头看看,一年来网络安全圈内的风风雨雨,哪些我们只是听了个响?哪些是我们真切地触摸和感受的? 圈里圈外,安全已经完全融入我们的生活……

一、网络安全圈·趋势

1.1 更多网络犯罪直接以经济利益为目的

最吸引国人眼球的应该是腾讯,2004年两次QQ大规模无法使用,尤其是此后影影绰绰的勒索传言,有人惊呼:中国网络恐怖主义诞生了。 传言毕竟只是传言,相比之下,一群巴西网络银行骇客的落网或许更能让你真切感受到网络犯罪离你多近,仅仅一年多的时间,他们从银行中窃取了大约2758万美元…… 我们依稀能看见商业间谍、军事间谍或者是一群仅仅为了钱彻夜不眠地攻击攻击再攻击的人们……

参考链接: http://news.xinhuanet.com/world/2004-10/21/content_2120490.htm http://news.xinhuanet.com/it/2004-06/30/content_1555907.htm http://news.xinhuanet.com/legal/2004-09/26/content_2024331.htm

xfocus点评: 无庸置疑,我们所能看到的,仅仅是冰山一角。技术进步加上道德感的缺失,骇客们开始看清自己要的东西。

1.2 拒绝服务攻击泛滥

我们所看到的拒绝服务已经不仅仅是一台或几台机器发起的了,攻击者们控制成百上千的僵尸电脑(Zombie),甚至由蠕虫来进行传播和攻击。DoS凭借它的便捷有效,吸引了大量热衷者,互联网上因此充斥这类垃圾流量。

参考链接: http://news.xinhuanet.com/world/2004-07/29/content_1674840.htm http://www.chinabyte.com/busnews/216485043416072192/20040923/1857545.shtml http://www.nsfocus.net/index.php?act=sec_news&do=view&news_id=4051

xfocus点评:

除了常规的拒绝服务攻击、DoS讹诈之外,我们面临的各种有意无意的DoS越来越多,例如,邮件蠕虫发送邮件,产生的大量DNS查询报文,对DNS服务器产生事实上的DoS等等,事件日渐频发。

1.3 垃圾邮件与反垃圾邮件之间的斗争愈演愈烈

网民及各界人士对垃圾邮件造成的问题日益关注,网络服务商和邮件运营商们纷纷提出了自己的技术方案:雅虎的“DomainKeys”,它利用公/私钥加密技术为每个电子邮件地址生成一个唯一的签名,实现对邮件发送者的身份验证;微软的“电子邮票”有偿发送邮件方案;AOL正在试验一种名为“Sender permitted From”(SPF)的新电子邮件协议,禁止通过修改域名系统(DNS)伪造电子邮件地址…… 垃圾邮件发送者并不是坐以待毙,而是主动出击,对反垃圾邮件网站进行拒绝服务攻击。 绝的是Lycos,他们推出了一款屏保,当屏保启动时,便对垃圾邮件发送者的地址发送数据包,屏保的使用者越多,垃圾邮件服务器就越难过。但是……还有更绝的,就是这款反垃圾邮件屏保,居然也遇上了李鬼:有一种病毒会伪装成个屏保,但该病毒会监测到击键过程以窃取密码和银行帐户资料等个人信息。

参考链接: http://anti-spam.org.cn/news/index.php?Action=Show&ID=57 http://it.sohu.com/2003/12/03/22/article216382286.shtml http://tech.sina.com.cn/s/s/2004-12-10/0850473870.shtml http://www.chinabyte.com/homepage/219001851301855232/20030927/1732497.shtml

xfocus点评: 道高一尺,魔高一丈,世界永远在此消彼长中发展,2003年,反垃圾邮件市场波澜不惊,到了2004年底,通过公安部认证的反垃圾邮件厂商已经超过40家了,垃圾邮件厂商与反垃圾邮件厂商,究竟是一起赚钱,或者能拼出个高下,尚无从得知,但能明确的是2005年,反垃圾邮件市场会很热闹。

1.4 蠕虫、病毒、间谍软件横行,网络钓鱼事件频发

MYDOOM/Netsky/Bagle/震荡波/SCO炸弹/QQ尾巴/MSN射手等一系列新病毒和蠕虫的出现,造成了巨大的经济损失。而且病毒和蠕虫的多样化明显,甚至蠕虫编写组织开始相互对抗,频繁推出新版本。 根据调查,平均每台家用PC藏28个间谍软件,它们已经被更多的公司及个人利用,其目的也从初期简单收户信息演化为可能收集密码、帐号等资料,大家还记得网银大盗吗? 至于网络钓鱼,且不谈受到多年困扰的ebay,只看网络钓客以“假网站”试钓中国银行、工商银行用户,就可以想见其猖獗程度了。

参考链接: http://www.donews.com/donews/article/5/59549.html http://www.southcn.com/it/itzt/yinghang/200412091190.htm http://tech.china.com/zh_cn/news/safe/895/20041223/12029275.html http://www.jiangmin.com/exec/zhuanti/zhuanti_0424.asp http://news.xinhuanet.com/it/2004-12/08/content_2308519.htm

xfocus点评: 以前也有蠕虫,但没有今年这么多,这么频繁,尤其是新出现的利用即时通讯工具如QQ、MSN来传播的病毒,让人更加不敢相信网络。 以前也有间谍软件,但没有今年这么直奔银行卡而来…… 以前也有网络钓鱼,但不象今年这么遍地开花……

1.5 对非PC设备(例如手机)的威胁增加

2004年5月,赛门铁克安全响应中心分析发现了第一个攻击手机的蠕虫病毒–EPOC Cabir,EPOC.Cabir通过诺基亚60系列手机进行自身复制。受到感染的手机会向它搜索到的第一个蓝牙设备重复地发送这一蠕虫病毒。7月16日,据位于罗马尼亚的BitDefender公司称,该公司发现了一款被称之为WinCE4.Dust的可以感染Windows CE操作系统的病毒,虽说是一个概念病毒,但是病毒的关键技术都已经具备,包括API的搜索,文件的传染。缺的只是道德的底线,如果用KernelIoControl把系统引导入BootLoader模式,对于大部分PDA用户来说就只能送修了。 另外,WinCE4.Dust和Cabir的源代码都已经公开,所以功能更强大和道德底线更低的病毒即将出现。

参考链接: http://www.nsfocus.net/index.php?act=sec_news&do=view&news_id=4434 http://xfocus.net/articles/200201/327.html

xfocus点评: 2002年,xfocus研究人员对手机的漏洞进行过研究,但手机病毒从没有象今年距离我们这样近过,2005我们或许能看到手机蠕虫的大规模传播。

二、网络安全圈·事件·中国

2.1 国家加强信息安全保障,颁布系列文件

在中办27号文件后,国家日益重视信息安全,2004年1月,召开了《全国信息安全保障工作会》,强度了极防御、综合防范的安全方针。开始在国内实施等级保护法。

xfocus点评: 此后围绕这这个进行了一系列的标准和技术的研讨,直接引发了安全市场的积极响应,这无疑是整个信息安全行业的东风。

2.2 WAPI认证

2003年12月1日,国家认证认可监督管理委员会发布2003年第113号公告,2004年6月1日起,对无线局域网产品实施强制性认证。 但是由于国外厂商的反对,经过一段时间的博弈,最终WAPI被无限制延期。

xfocus点评: 虽然是2003年提出的公告,但是此后围绕这这个进行了一系列的斗争,其风波甚至到了国家领导人的层面,导致了国际政治层面的博弈。影响力何其深远,早已超过了信息安全行业甚至是IT行业的范畴,因此值得大书一笔。

2.3 电子签名法

《中华人民共和国电子签名法》已由中华人民共和国第十届全国人民代表大会常务委员会第十一次会议于2004年8月28日通过,现予公布,自2005年4月1日起施行。

xfocus点评: 该法被认为是中国首部真正电子商务意义上的立法。大大促进了电子商务和电子政务的发展,可以说是业内外人士期盼已久的举措,叫好声一片。

2.4 网络打黄专项行动

中国掀起一场围剿色情网站的人民战争,违法和不良信息举报中心”网站于6月10日正式面向社会。以开通举报中心网站为契机,党中央、国务院及时决定开展打击淫秽色情网站专项行动。到目前为止,已接到各类公众举报95000多件次。根据举报中心转交的公众举报,国家执法和行政机关依法关闭违法网站1287 个,其中淫秽色情网站1129个,提供赌博渠道、从事迷信活动、宣扬邪教的网站114个。

xfocus点评: 以人民战争的形式来塑造安全,这是一种新的思路。这次专项行动同时也开拓了无限商机–至少内容过滤厂商尝到了甜头。

[阅读全文]

2004・网络安全圈

走进2005,我们回头看看,一年来网络安全圈内的风风雨雨,哪些我们只是听了个响?哪些是我们真切地触摸和感受的?

圈里圈外,安全已经完全融入我们的生活……

一、网络安全圈・趋势

1.1 更多网络犯罪直接以经济利益为目的

最吸引国人眼球的应该是腾讯,2004年两次QQ大规模无法使用,尤其是此后影影绰绰的勒索传言,有人惊呼:中国网络恐怖主义诞生了。

传言毕竟只是传言,相比之下,一群巴西网络银行骇客的落网或许更能让你真切感受到网络犯罪离你多近,仅仅一年多的时间,他们从银行中窃取了大约2758万美元……

我们依稀能看见商业间谍、军事间谍或者是一群仅仅为了钱彻夜不眠地攻击攻击再攻击的人们……

xfocus点评:无庸置疑,我们所能看到的,仅仅是冰山一角。技术进步加上道德感的缺失,骇客们开始看清自己要的东西。

1.2 拒绝服务攻击泛滥

我们所看到的拒绝服务已经不仅仅是一台或几台机器发起的了,攻击者们控制成百上千的僵尸电脑(Zombie),甚至由蠕虫来进行传播和攻击。DoS凭借它的便捷有效,吸引了大量热衷者,互联网上因此充斥这类垃圾流量。

xfocus点评:除了常规的拒绝服务攻击、DoS讹诈之外,我们面临的各种有意无意的DoS越来越多,例如,邮件蠕虫发送邮件,产生的大量DNS查询报文,对DNS服务器产生事实上的DoS等等,事件日渐频发。

1.3 垃圾邮件与反垃圾邮件之间的斗争愈演愈烈

网民及各界人士对垃圾邮件造成的问题日益关注,网络服务商和邮件运营商们纷纷提出了自己的技术方案:雅虎的"DomainKeys",它利用公/私钥加密技术为每个电子邮件地址生成一个唯一的签名,实现对邮件发送者的身份验证;微软的"电子邮票"有偿发送邮件方案;AOL正在试验一种名为"Sender permitted From"(SPF)的新电子邮件协议,禁止通过修改域名系统(DNS)伪造电子邮件地址……

垃圾邮件发送者并不是坐以待毙,而是主动出击,对反垃圾邮件网站进行拒绝服务攻击。

绝的是Lycos,他们推出了一款屏保,当屏保启动时,便对垃圾邮件发送者的地址发送数据包,屏保的使用者越多,垃圾邮件服务器就越难过。但是……还有更绝的,就是这款反垃圾邮件屏保,居然也遇上了李鬼:有一种病毒会伪装成个屏保,但该病毒会监测到击键过程以窃取密码和银行帐户资料等个人信息。

xfocus点评:道高一尺,魔高一丈,世界永远在此消彼长中发展,2003年,反垃圾邮件市场波澜不惊,到了2004年底,通过公安部认证的反垃圾邮件厂商已经超过40家了,垃圾邮件厂商与反垃圾邮件厂商,究竟是一起赚钱,或者能拼出个高下,尚无从得知,但能明确的是2005年,反垃圾邮件市场会很热闹。

1.4 蠕虫、病毒、间谍软件横行,网络钓鱼事件频发

MYDOOM/Netsky/Bagle/震荡波/SCO炸弹/QQ尾巴/MSN射手等一系列新病毒和蠕虫的出现,造成了巨大的经济损失。而且病毒和蠕虫的多样化明显,甚至蠕虫编写组织开始相互对抗,频繁推出新版本。

根据调查,平均每台家用PC藏28个间谍软件,它们已经被更多的公司及个人利用,其目的也从初期简单收户信息演化为可能收集密码、帐号等资料,大家还记得网银大盗吗?

至于网络钓鱼,且不谈受到多年困扰的ebay,只看网络钓客以"假网站"试钓中国银行、工商银行用户,就可以想见其猖獗程度了。

xfocus点评:以前也有蠕虫,但没有今年这么多,这么频繁,尤其是新出现的利用即时通讯工具如QQ、MSN来传播的病毒,让人更加不敢相信网络。以前也有间谍软件,但没有今年这么直奔银行卡而来……以前也有网络钓鱼,但不象今年这么遍地开花……

1.5 对非PC设备(例如手机)的威胁增加

2004年5月,赛门铁克安全响应中心分析发现了第一个攻击手机的蠕虫病毒–EPOC Cabir,EPOC.Cabir通过诺基亚60系列手机进行自身复制。受到感染的手机会向它搜索到的第一个蓝牙设备重复地发送这一蠕虫病毒。7月16日,据位于罗马尼亚的BitDefender公司称,该公司发现了一款被称之为WinCE4.Dust的可以感染Windows CE操作系统的病毒,虽说是一个概念病毒,但是病毒的关键技术都已经具备,包括API的搜索,文件的传染。缺的只是道德的底线,如果用KernelIoControl把系统引导入BootLoader模式,对于大部分PDA用户来说就只能送修了。

另外,WinCE4.Dust和Cabir的源代码都已经公开,所以功能更强大和道德底线更低的病毒即将出现。

xfocus点评:2002年,xfocus研究人员对手机的漏洞进行过研究,但手机病毒从没有象今年距离我们这样近过,2005我们或许能看到手机蠕虫的大规模传播。

二、网络安全圈・事件・中国

2.1 国家加强信息安全保障,颁布系列文件

在中办27号文件后,国家日益重视信息安全,2004年1月,召开了《全国信息安全保障工作会》,强度了极防御、综合防范的安全方针。开始在国内实施等级保护法。

xfocus点评:此后围绕这这个进行了一系列的标准和技术的研讨,直接引发了安全市场的积极响应,这无疑是整个信息安全行业的东风。

2.2 WAPI认证

2003年12月1日,国家认证认可监督管理委员会发布2003年第113号公告,2004年6月1日起,对无线局域网产品实施强制性认证。但是由于国外厂商的反对,经过一段时间的博弈,最终WAPI被无限制延期。

xfocus点评:虽然是2003年提出的公告,但是此后围绕这这个进行了一系列的斗争,其风波甚至到了国家领导人的层面,导致了国际政治层面的博弈。影响力何其深远,早已超过了信息安全行业甚至是IT行业的范畴,因此值得大书一笔。

2.3 电子签名法

《中华人民共和国电子签名法》已由中华人民共和国第十届全国人民代表大会常务委员会第十一次会议于2004年8月28日通过,现予公布,自2005年4月1日起施行。

xfocus点评:该法被认为是中国首部真正电子商务意义上的立法。大大促进了电子商务和电子政务的发展,可以说是业内外人士期盼已久的举措,叫好声一片。

2.4 网络打黄专项行动

中国掀起一场围剿色情网站的人民战争,违法和不良信息举报中心网站于6月10日正式面向社会。以开通举报中心网站为契机,党中央、国务院及时决定开展打击淫秽色情网站专项行动。到目前为止,已接到各类公众举报95000多件次。根据举报中心转交的公众举报,国家执法和行政机关依法关闭违法网站1287个,其中淫秽色情网站1129个,提供赌博渠道、从事迷信活动、宣扬邪教的网站114个。

xfocus点评:以人民战争的形式来塑造安全,这是一种新的思路。这次专项行动同时也开拓了无限商机——至少内容过滤厂商尝到了甜头。

2.5 MD5安全露破绽

2004年9月,在美国召开的2004国际密码学大会上,山东大学教授王小云关于成功破解MD5的报告引起国际密码界轰动。据称她的研究成果作为密码学领域的重大发现宣告了世界通行密码标准MD5受到严重挑战。

xfocus点评:信息安全的核心技术的突破。她获得了国际密码学会议Crypto'2004的全场掌声,最重要的是,这条消息给了我们信心,让我们向这些国内的扎扎实实进行安全的基础研究的学者致敬。

2.6 网络金融服务的安全问题

网银大盗I、网银大盗II、证券大盗等一系列目的性非常鲜明的病毒出现,证明了以金融犯罪为唯一目的病毒开始大规模出现在公众视野。

xfocus点评:典型的信息化带来的问题,此类木马等已经成为一种非常有效的通过软件技术和网络进行的金融犯罪现象。

三、网络安全圈・事件・世界

3.1 多家国际大公司产品源代码泄露

2月12日,微软在互联网上发现了非法传播的一部分不完整的Windows2000和WindowsNT4产品代码,经过调查发现泄漏的部分Windows 2000源代码并非源自微软,而是微软的长期合作伙伴Mainsoft。5月,一个俄罗斯安全网站报道 Cisco IOS 12.3 操作系统的源代码被盗。据报道,一些恶意分子进入了 Cisco 的内部网络并盗取了至少800M的源代码,而且盗取者不久后在 IRC 上公布了2.5MB的概览。而去年《半条命2》源码被骇客利用微软漏洞偷窃一案也告破,FBI最终抓了骇客。
[阅读全文]

在Debian下安装FreeMind

关于FreeMind,可以参考这篇文章:http://risker.org/tech/FreeMind/index.html

1、安装Java

在/etc/apt/sources.list中加入ustc.edu.cn的uo并运行apt-update

deb http://debian.ustc.edu.cn/debian-uo/java ./

然后运行:

apt-get install j2re1.4

2、下载FreeMind并安装

我喜欢尝试新软件,因此用了0.8 alpha 2版本,下载地址:http://freemind.sourceforge.net/testversions/freemind-bin-0_8_0_alpha2.zip

3、中文支持

运行freemind.sh,界面上该有中文的地方都是乱码,也无法在脑图中输入中文。

修改~/freemind/下面的两个文件中的字体:user.properties和auto.properties,情况仍旧。

用strace跟了一下:

5147 access("/usr/lib/j2se/1.4/jre/lib/font.properties.zh_CN", R_OK) = 0

5147 open("/usr/lib/j2se/1.4/jre/lib/font.properties.zh_CN", O_RDONLY|O_LARGEFILE) = 4

……

……

5147 access("/usr/lib/j2se/1.4/jre/lib/fonts/fonts.dir", R_OK) = 0

5147 open("/usr/lib/j2se/1.4/jre/lib/fonts/fonts.dir", O_RDONLY|O_LARGEFILE) = 4

因此只要修订/usr/lib/j2se/1.4/jre/lib/font.properties.zh_CN和/usr/lib/j2se/1.4/jre/lib/fonts/fonts.dir,使之支持当前的中文字体就可以了。

简洁与繁复:Google与Microsoft的软件哲学

最近诧异地发现,google与microsoft越来越象了:让员工轻松快乐的环境中工作、极端重视人才和知识、造就了大量富翁、有着强烈的创新意识、勇于尝试和实践、在意用户的感受和反馈等等,都是一致的。莫非是成功的企业家家相似?

微软公司是全球最大的电脑软件提供商,公司于1975年由比尔・盖茨和保罗・艾伦成立。公司以"Micro-soft"命名,意思为"微型软件"。微软的使命是激发个人潜能 实现企业潜力。Google在1998年由谢尔盖-布林和拉里-佩奇创建,Google 是由英文单词"googol"变化而来。“googol"表示 1 后边带有 100 个零的数字。Google 使用这个词代表公司想征服网上无穷无尽资料的雄心。Google 的使命就是提供网上最好的查询服务,促进全球信息的交流。

近期传扬的google将推出即时通信软件和进入浏览器市场,甚至试图打造WebOS……看起来google正在逐渐入侵Microsoft的领地,当双方同质化到一定程度时,在同一个战场上厮杀争夺霸主地位,谁能执牛耳?

这需要分析双方的不同点,抛开细枝末节,我认为,Google与Microsoft最大的区别在于:Google简洁,洗尽铅华只留快捷朴实的外观,Microsoft繁复,功能强大极尽华丽渲染之能。

为什么简洁?Google提供的是服务,是全球上网者都可以享受的服务,从几个方面考虑,她必须做到简洁:

  • 学习成本:过于复杂的操作会增加受众的学习成本,导致他们对服务的误解甚至离弃;
  • 时间成本:过于复杂的界面和操作会延长处理时间;

为什么繁复?公平地说,Microsoft并不愿意把产品做得庞大且笨重,他们现在正在开发面向特定的服务器任务、只使用了Windows代码库一个子集的Windows操作系统版本,相信这也是他们走向简洁的一种尝试。但他们现在的主要产品:操作系统、办公软件、开发工具、游戏等等,要做到封装细节,只向用户展现单一接口,很难。

两家公司如果在同一领域竞争,是否依然会保持现在的这种开发风格呢?

简洁与繁复的软件哲学之争不但发生在google与microsoft之间,现在也在其它商家之间发生着,举一个简单的实例,虽然可能是无意为之,但在我所从事的网络安全行业便能看出这种差异,两家公司都在开发同一种类型,在市场上直接竞争的产品,从最新的正式发布版产品来看:

V公司的产品近似Microsoft,从安装、部署到使用,界面极其复杂,连我这样的"老手"都需要仔细看手册才能完成,该产品的功能相当强大而且完备,也考虑了诸多人性化的细节设计。N公司的产品近似Google,安装简易,使用只需要几下按键即可,有部份细致的功能没有提供,但核心工作能力更强劲。

在市场上,哪款产品会占上风呢?或许这会是多后的Google和Microsoft之争的缩微预演版?

仅就产品而言,我并不认为哪款产品一定优于另一款,所谓功夫在诗外,简洁与繁复之争,后台的支持更甚前者。

  1. 后台技术研究:要做到简洁并不容易,所谓简,并不是象国内有些PC厂商的"简装PC”,不装操作系统,以此为简,而应该是将所有技术细节与难点研究透彻后,进行有效地封装,用户无须了解技术细节就可以快速便利地操作和使用。就象google那样,不需要学习,看到界面,基本上就知道该如何操作,并且能够和其它人一样有效地获取价值。很多东西暂时还没办法"简",一部份原因是理念上的,还有部份原因是技术上的。

  2. 传播模式:产品繁复了,在传播上就需要下更大的功夫来做,市场宣传、造势、教育培训、技术研讨会、出版相关书籍……微软在这方面就做得相当成功,微软的产品是好产品,就是使用复杂,让人试用,教会他们,让他们上瘾,然后地位就巩固了;反观很多产品繁复的公司,在传播上却做得很简洁,这无异于慢性自杀。至于简洁模式的传播,看看google,看看gmail,相信事实已经说明一切了。

  3. 供应链:繁复的产品,因为传播模式复杂,接踵而来的便是长供应链,从厂商到用户之间,往往还需要介入很多链条上的环节,因此强有力的供应链管理也非常重要。

简洁与繁复之争,我个人认为,未来的世界里,简者胜。但由繁入简,需要一个比较漫长的过程,谁在这一过程中把握好所有的链条,就能笑在最后。

评论:微软踩了谁的尾巴?

2004年9月20日,微软宣布扩大源代码共享计划,将向60多个政府和国际组织开放最新版本的office软件专有源代码。

消息一出,网络声音中没有人欢呼,反而招来骂声一片,主要观点大致有这么几种:

  1. 部份开源不等于开源;
  2. 部份开源并不解决国家所担心的信息安全问题;
  3. 大多数文件专有格式如doc等仍未公开;
  4. 微软试图通过部份开源形式绞杀linux等软件;
  5. ……

从微软对待源代码开放的态度来观察,从下面的时间表可以看到一个大概:

  • 1998年10月,微软"万圣节备忘录"事件引起轩然大波。是微软首次在开源世界中的大事件。
  • 2003年2月27日,中国信息安全产品测评认证中心代表中国政府在国家发展计划委员会正式与微软公司签署政府源代码备案计划协议。这一计划后期一直为人诟病,很多人认为没有实质意义。
  • 2004年4月5日,微软在开源项目大本营SourceForge发布了一个开源的安装程序开发项目 Windows Installer XML (WiX) toolset,被评价为:虽然这个项目在开源阵营中只是一小步,但却是MS迈出的一大步!
  • 2004年9月20日,微软宣布扩大源代码共享计划,将公布office 90%以上的代码。
  • 加上一个"意外事件",2004年2月12日,WindowsNT和Windows2000部分核心源代码泄露,当时有朋友flier玩笑式地戏称:热烈欢迎Bill Gates加入开源阵营 :)

从这个进程里面,我们实际上可以看到微软是在一步步试探性地尝试OpenSource的滋味,有些象蜗牛,伸出触角来探探前路的状况,这触角往往很柔软脆弱,当然,触角受了伤也不会伤及躯干。这是微软这头软件巨鳄的做法。

或许有些人会理解成这是对开源世界的献媚或者和平演变,但我认为只要方向没有偏离,事实上最终微软的CopyRight和开源世界的CopyLeft是有可能走到一起的。

但为什么微软的"试探性开放"会无人喝彩——甚至很多人喝倒彩呢?个人分析有这么几个因素:

  1. 同情弱者的情感因素和崇尚自由的理想主义,导致了微软 vs 开源无论是战是和,正义总在开源一端。
  2. 微软中国对中国政府的信息安全战略还没有真正吃透,加上竞争者如金山红旗等的政府支持,于是人人喊打。
  3. 狗咬人不是新闻,同样,夸奖微软也不是新闻,狠骂,才会引来"众从"风潮。

于是,微软不行则已,但凡迈开腿要走路,必定有遍地的尾巴待踩。如何绕开尾巴,甚或拾起些鸡毛状尾巴当令箭,这该是微软公关部该琢磨的问题了吧?

dotproject里JpGraph的中文显示

前些时间试了dotproject、php-collab、copper、crm-ctt、phpgroupware等一堆可以用来作crm或者项目管理的软件后,比较喜欢dotproject。 它的甘特图显示中文乱码,把modulesprojectsgantt.php里面的SetFont相关字段全部改成FF_SIMSUN就行。

关系万千重——关于社会性软件、IM和P2P等的随想

吴鲁加 个人主页:http://risker.org 网络日志:http://blog.xfocus.net/wlj/

版本控制

  • v0.8 07/30/2004 文档创建
  • v0.9 08/10/2004 增加部份社会性软件内容,并借黄仁宇的《关系万千重》来命名
  • v1.0 08/29/2004 增加贸易通、网易部落、LiveMessage的简单介绍,并且对"标准"概念进行初步描述

1. 观点

2004年中,各种即时通信软件方兴未艾,社会性软件初露头角,p2p技术日趋成熟,知识管理更受重视……这一切意味着当前正处在变化的边缘,正确利用人们投诸于这些领域的热情,可能带来突破性的进展。黄仁宇在《关系》一文中认为,人类的各种关系之中,以生存的关系、性关系和经济关系最为重要,仔细想来,生死、男女、经济的确左右了人与人之间相互交往的许多特性。

网络时代,前面提到的社会性软件、即时通信平台、p2p技术、知识管理平台等,能够:

  • 在不同程度地影响着人与人之间的"关系"和"圈子"。
  • 将促进多种技术的融合,并为用户提供一体化的应用和服务。
  • 人与人之间的关系、软件与软件之间的关系、技术与技术之间的关系能够在这个小范围内充分相互作用。

2. 考虑范围

2.1 这些软件或平台的概念

为了对所思考的范围做一个界定,我用FreeMind制作了下面这张图片(这里列出的软件、产品或概念并不完整,但基本能表明我的分类方式):

仔细观察图片中的内容范围,可以得出本文关注的基本范围是:与个人通讯、交往、学习、游戏有关的电脑或网络工具。

2.2 外行评价

这里并不想就这些名词或软件作概念上的界定——事实上我认为现在不是恰当的时机,因为这些概念产品技术正在迅速地相互作用和杂交,最终在市场上、在人们的记忆中能够留下印痕的将是什么,谁也无从得知。所以,这是个探索期,在这个时期,不该做定义,只需要叙述感受。:)

2.2.1 社会性软件

利用电脑与网络技术,结合人与人之间的信赖、互助,以类似滚雪球的形式将人们聚集起来,并且可以共同完成某些目标,或者,仅仅是为了快乐……

orkut等国外服务

orkut是颇具王者之风的google推出的社会性网络,在网络中曾经引起了很大反响,ebay上拍卖的orkut的邀请在一段时期内非常抢手。

orkut类的网络运作原理是基于人都有一定的交往圈子,在这个圈子内相互信任程度较高,性格、爱好等也有相似之处。在这一基础上,A认识B之后,相当于A与B共享各自圈内的朋友……这样"滚雪球"似的运动,会发生人际关系间哪些奇妙的互动,只有尝试了才知道了。

orkut比起其它社交网络有几个特点:

  • 只有通过邀请才能加入,因此比较能够保证社区质量;
  • 新加朋友,在对方认可前,就能够浏览他(她)的圈内朋友,并加其为好友,因此圈子容易扩大;
  • 有Rank功能,对朋友进行属名或者匿名投票,可以帮助判断朋友的情况。

与orkut相仿,国外还有多种类似的社交网络,如社交网络服务的先行者Friendster、以求职招聘为主的Linkedin等,各有特色。

较具特色的是在国内被称为"美味书签"的del.icio.us,与上面的orkut等SNS相同,美味书签也是一种社会网络服务,但它只专注于让人们共享其收藏夹,通过对web的关注兴趣点来"选择"志同道合者。

uu、友友和liring等国内服务

在国内,SNS的发展也相当迅猛,一方面是大量对Blog和社会网络有着浓厚兴趣的先行者翻译、搜集整理相关文档和资料,促进人们的了解;另一方面,由于社会网络服务本身具有很强的商业潜力,也吸引了许多开发者和投资商的目光。

友友网络、优友地带、生活圈等几家服务商可以算是国内较为知名的社交网络服务提供商了,基本思路都是以通过朋友结识朋友的朋友,扩展社交圈,提升社会资本。让使用该服务的人们能够以现实中的朋友为桥梁,建立起以信任为基础的关系网络。

当然,几家服务商的侧重点还有所不同,比如优友地带,在一定程度上进行了社交网络和通信平台的结合,并且通过与电信运营商的合作,试图通过VoIP等方式盈利;而生活圈则是通过细化"关系"的类别、计算关系密切度等手段保证它的先进性,甚至于希望能够将关系量化,来协助对"圈子"进行分类对比(这或许是将来一个可以研究的课题,但事实上我并不看好)。

wiki

“Wiki Wiki"一词源于夏威夷语"wee keewee kee”,意思是"快点快点"。大约是因为"快点快点"地催促暗合了这个系统迫切需要的参与精神,Wiki发明人Ward Cunningham就用Wiki命名了以知识库文档为中心、以共同创作为手段,靠大众不停地更新修改,借助互联网创建、积累、完善和分享知识的全新模式。

wiki和普通网站最大的区别就在于它是群众参与的,任何浏览者都能够对页面进行修订增删,国内Wiki在CNBlog等一些社区团体中已经得到一定的应用,使用更为广泛的是自由软件社区,比如linuxsir的fcitx等,因为wiki的自由与便捷令人心动。

2.2.2 通信软件

即时通信软件相信有一定上网经历的人都会相当了解。这里我把它简单分成几种类型。

IM类

纯粹自有品牌、自建服务器、通过软件的优势来吸引玩家的类型。

QQ和MSN —— 在中国,毫无疑问,QQ是即时通讯中的王者。近期MSN正在迅猛的速度赶上。这两款软件从功能、实用性、便捷程度等角度来说,可以说都处于同一档次,如果硬要进行比较,个人认为,只能从文化上着手:QQ的大量玩家是年龄在20岁上下的青少年,加上QQ上曾经出现"打擦边球"的带色信息、大量的游戏、品味一般的聊天室……这一切使QQ有一种"娱乐工具"的标准形象。而MSN则一直以企业严肃面孔出现,给人的感觉用户群相对素质较高。

或许这是目前大量企业在网络内部封杀QQ,但却往往给MSN留个口子的原因?

ICQ、Yahoo、UC —— ICQ曾经是聊天工具中当之无愧的老大,可惜廉颇已老,软件功能单一,导致疆土逐渐被竞争对手所蚕食。Yahoo Messenger则始终未能出人头地,一直被压着打。至于UC,前期跟着QQ的思路做得不错,被新浪收购后,不知战斗力是否会大幅增强。

Jabber —— Jabber是个开源项目,基于XML,并且架构、协议全面公开。而且它还是个分布式的系统,也就是说你可以架自己的Jabber服务器,注册到这台服务器的用户一样可以同其他地方的Jabber服务器上的注册用户联系。能够轻易构成一个分布全球的Jabber网络。每个企业也可以建立自己的Jabber服务器,并且封闭外部接口,只供自己内部使用。它的技术支持极其强大,有各种平台甚至PDA和手机版本的客户端。

整合类

[阅读全文]

利用google进行入侵与渗透

在google已经成为搜索引擎代名词的今天,聪明的人们不断发掘google的新用途,2004年在拉斯维加斯举行的BlackHat大会上,有两位安全专家分别作了名为 You found that on google ? 和 google attacks 的主题演讲。个人觉得颇为精彩,因此编译整理,简单介绍,不求甚解,只是希望能够引起大家的重视。

1. 观点

google及类似的搜索引擎在为人们提供大量便捷的同时,也带来了一定潜在风险。

  • 网络中的"有心人士"数目众多;
  • 利用搜索引擎能够快速查找存在脆弱性的主机及其它设备;
  • 利用搜索引擎能够快速查找包含敏感数据的信息;
  • 利用搜索引擎的"扫描"极其隐蔽,并且由于其具有archive、cache等功能,往往数据量更大。

因此,需要人们提高警觉性,在善用搜索引擎的同时,也善于保护自己。

2. 案例

2.1 基础

所谓"工欲善其事,必先利其器",要用google来进行"渗透测试",首先当然要深入了解google了,建议对google不甚了解的人先参考 Google搜索从入门到精通。

而后简单了解google的一些操作符,如:site、inurl、filetype、intitle等……

2.2 演示

要做的演示并不复杂,渗透测试人员在实施攻击之前,往往会先进行信息搜集工作,而后才是漏洞确认和最终的漏洞利用、扩大战果。在这里我们的目标是:通过google查找被人安装了php webshell后门的主机,并测试能否使用。

我们在google的搜索框中填入:

intitle:"php shell*" "Enable stderr" filetype:php

搜索结果中,或许你能找到一两够直接在机器上执行命令的web shell来。

这是类似黑客工具的操作方式。在 You found that on google ? 中,你会看到大量的实际案例,google找到了大量的密码、信用卡帐号、网络管理信息等等……

2.3 工具

对攻与防两边来说,自动化的工具都是可以提高效率的,这里介绍几款工具:

  • gooscan:用来处理搜索结果的一个小命令行程序,能够一定程度上减轻查询google时的"体力劳动"负担。
  • sitedigger:这是FoundStone出品的一款免费软件,代用了google的api接口,使用者需要先到 google api 网站注册帐号获取一个许可字串后,才可以正常使用。使用前建议先自动连接到网络更新规则库,SiteDigger的规则库包含了七大类规则,分类详细,是一款相当不错的小产品。
  • athena:与SiteDigger类似,是一款借助搜索引擎来查找信息被误用或滥用的工具,支持多搜索引擎。

3. 解决

3.1 我们该如何做?

我们的资料如此容易被人所获取,那该采用什么方式来避开这种攻击或数据搜集呢?

  • 信息发布的严格审核与责任追查;
  • 利用相关工具进行在互联网进行搜索,如果有信息被滥用,到 google 提交你希望删除的信息;
  • 控制robots.txt,控制搜索引擎的机器人的查询。

3.2 总结

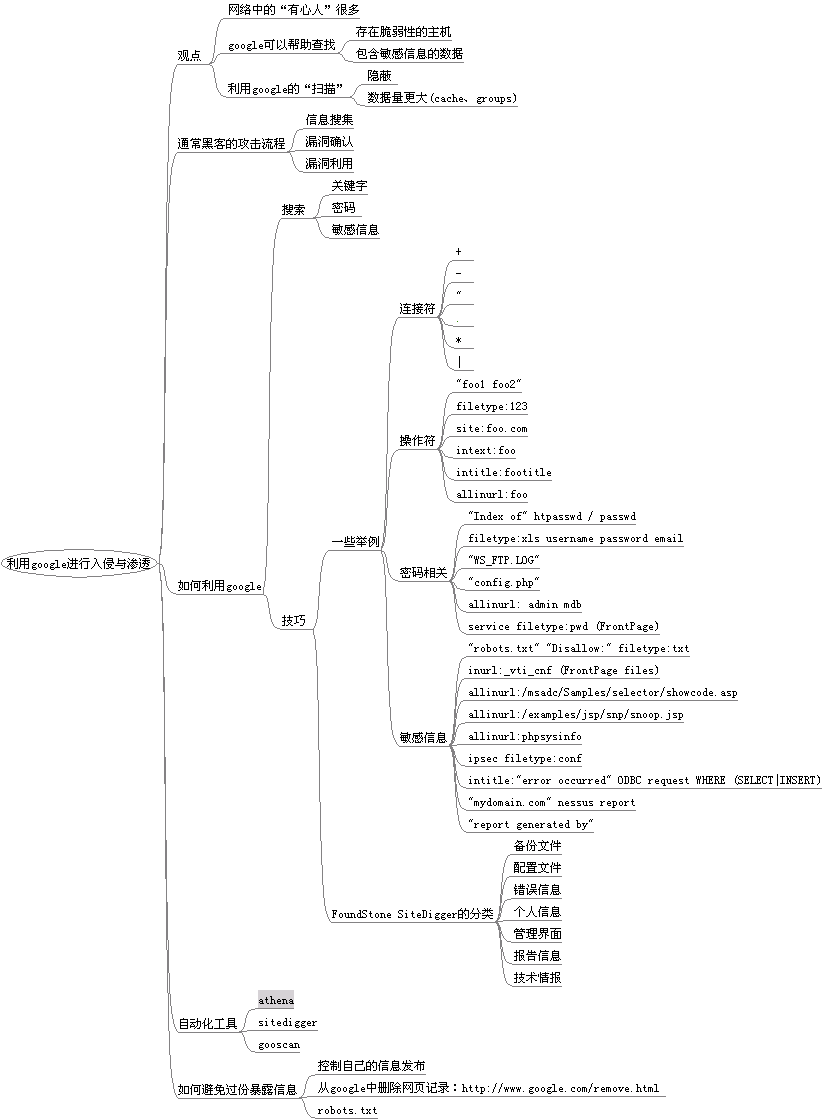
还是以一幅FreeMind绘制的图片来结束这则短短的介绍吧:

Google Hacking 总结

[阅读全文]