突然想到,如果有个家伙希望通过无线 phishing 来让那些喜欢贪小便宜的人们吃亏,那么他可以架设一个 AP ,不设任何认证,所有人都能自由接入并访问Internet。只是,在域名解析的时候,将所有和钱相关的网站,全部解析到某台服务器……
Posts for: #Tech
支持Firefox的Google Toolbar
即便以前用windows,也没有怎么好好用过google toolbar,大概是当时用的myie的缘故,直接在地址栏里输入要查询的字词就能搜索了,何苦多消耗资源。前几天看到google toolbar出了支持firefox的版本,没来由的就想试试(毕竟当年装机圣手的好奇天性还没被完全抹杀)。
虽然google声称支持的系统是“ Windows XP/2000 SP3+、 Mac OS X 10.2+ 或 Red Hat Linux 8.0+”,但没理由debian装不了,试了一下,果然挺好。
最感新异的一个功能是网页在线翻译(不知道windows版是不是一直就有?),如下图所示:
按我的猜测,这个功能至少有两个好处:
1、为用户找到更多使用它的理由,而且这个理由足够好; 2、相信google肯定在做后台的字词翻译统计,这又是一座金山……
浏览器换回firefox了
chroot安装Unrealircd
Blog服务器坏的时间够长的,总算可以写字了 :) 大概还有许多朋友怀念多年前的irc吧,今天装了一个irc server,简单记下几个要点:
1、Unreal好象是把绝对路径写到应用程序里面了,所以我编译的时候指定了ircd在/bin下,配置文件放到/unreal中,起chroot的时候目录结构比较清晰。 2、除了/etc、/lib下的文件外,不要忘记将用到的/dev下的设备文件也创建好。 3、strace、lsof和ldd在帮助定位chroot需要的文件时很有用。
再做些事,该睡了。
采用 CWVE 方法进行安全风险评估
网络安全风险评估已经从几年前阳春白雪的状态,演化为当前企业/组织信息与网络安全建设前期通常会考虑进行的一项工作。但评估的方法、效果比起以往,是否有所提升?
就我所见,当前安全市场上主流的评估厂商提供的服务,大多存在以下几方面问题:
- 妄谈管理(用户选中安全公司,是因为他们懂安全,而不是因为他们懂管理);
- 盲目量化(以为数字能说明一切,自己"定义"了量化标准和算法);
- 千人一面(评估与业务脱节,一个评估方案放之四海皆准,甚至一个评估报告也是放之四海皆准);
因此,这里提出的CWVE方法,实际上与OCTAVE类似,脆弱性评估不变(这是安全公司的核心技术所在),但有以下几个特点:
- 以业务流为核心,是简单资产盘点的深化;
- 以事件评估与沙盘推演替代威胁评估,操作起来不再那么虚无飘渺;
- 简化的顾问咨询过程,结论中以"制度"来推进管理,更具可操作性;
详细的方案在时间充裕时会写出来与大家共享。
freemind 出了0.80 RC3
没事上 Freemind 的主站看了看,发现又出了新的测试版本了,喜欢尝鲜的兄弟不妨试试。简单看了看,有些新东西,比起0.71稳定版来,多出的功能有:
- 多语言支持
- 支持插入注释(原先有过,但不稳定,在RC2中去掉了,Watercloud喜欢这个功能)
- 日程管理,定时提醒功能
- 支持 Jabber 远程共享与协作
- 支持图形界面配置user.properties
- 加密功能,允许建立加密脑图与脑图中的加密分支
- 简单的版本管理修订记录功能
- Undo 和 Redo 功能
- 强大的导入导出功能,导出为XHTML、png、svg等都很实用
- 更多界面设计上的改进
现在的中文翻译是一位台湾朋友做的,在语言习惯上与大陆有些不同,我反正用惯了,直接调成英文的了,如果哪位朋友有精力,不妨按照 Freemind 开发网站上的介绍,将Resources_zh_CN.properties再改进一下,提交patch,也算造福大众了。
推荐Hiweed-Debian GNU/Linux
昨天下载回来试了试,感觉相当不错。如果有想用Linux,又懒得做前期复杂配置的,不妨可以用它试试。Hiweed-Debian GNU/Linux 做到了他们网站上声明的那句:免去新手的痛苦,节省老手的时间。
windows下的vi和sed
为了方便迁移,现在windows上能用开源软件的都尽量用着,比如,装了firefox、thunderbird、openoffice 1.9、gvim、还有gnuwin32下的所有工具。 前几天遇到个问题: 我在gvim下面写完文章,要处理成html的时候,gvim只是简单地加了
标记,于是浏览器看起来就不换行了。但vi里的tw=78这样的设置又把一串中文当成一个单词来处理,不起作用。 简单点说,就是我希望能够指定在文章的某一列加上换行符,但现在搞不定……
想找解决办法……跟watercloud大牛和yiminggong讨论半天,至少现在在windows下是ok了一小半。
C:>cat a abcdefghijklmnopqrstuvwxy
用sed的方法
C:>sed s/^.{6}/"&“n/g a abcdef ghijkl mnopqr stuvwx y
直接在vi里处理则是用:
:%s/…../&r/g
我在_vimrc里面加了一句:
noremap :%s/.{78}/&r/g
以后按F8就可以直接处理了。但这样又有一个新问题,vi对中英文混排处理上,由于我的encoding用了cp936,于是处理起来,如果一排英文一排中文,会是这样的:
aaaa 我我我我
如果一行里有中文也有英文,那列长又不对齐了,麻烦,难道真得象yiming说的那样,写个脚本来处理?
用Tor实现有效和安全的互联网访问
Tor的全称是“The Onion Router“号称是“An anonymous Internet communicaton system”。 它针对现阶段大量存在的流量过滤、嗅探分析等工具,在JAP之类软件基础上改进的,支持Socks5,并且支持动态代理链(通过Tor访问一个地址时,所 经过的节点在Tor节点群中随机挑选,动态变化,由于兼顾速度与安全性,节点数目通常为2-5个),因此难于追踪,有效地保证了安全性。另一方面,Tor 的分布式服务器可以自动获取,因此省却了搜寻代理服务器的精力。
用Tor实现有效和安全的互联网访问
一、为什么写?
google以很有创意的推广方式推出gmail后,在国内很是热闹了一段时间,但随即大家发现,gmail似乎不如传说中的那么好用,虽然号称容量上G,但总是动不动就弹出个对话框:“Oops…unable to reach Gmail. Please check your internet connection and try again.",什么操作都是不灵光的。“什么google,骗人罢了……“很多朋友可能会这样想。
其实,google又何尝不想快?只是,很多事情,想是没有用的。本文仅从技术角度说明一种可以有效访问gmail的方法,供拥有gmail帐号但却难以正常连接的朋友参考。
二、什么是Tor?
Tor的全称是"The Onion Router"号称是"An anonymous Internet communicaton system”,主页在:http://tor.eff.org 。
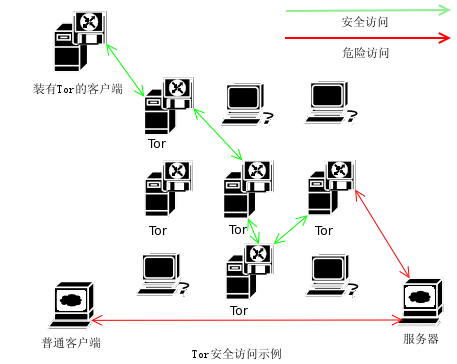
它针对现阶段大量存在的流量过滤、嗅探分析等工具,在JAP之类软件基础上改进的,支持Socks5,并且支持动态代理链(通过Tor访问一个地址时,所经过的节点在Tor节点群中随机挑选,动态变化,由于兼顾速度与安全性,节点数目通常为2-5个),因此难于追踪,有效地保证了安全性。另一方面,Tor的分布式服务器可以自动获取,因此省却了搜寻代理服务器的精力。
下图是一个简单的Tor安全访问与危险访问的区别示意图:
三、如何安装与使用Tor
3.1 Debian上的安装与使用
3.1.1 安装Tor及相关工具
在 /etc/apt/sources.list 中增加如下两行:
deb http://mirror.noreply.org/pub/tor stable main
deb-src http://mirror.noreply.org/pub/tor stable main
然后运行:
apt-get update && apt-get install tor tsocks
安装完毕后系统会创建Debian-tor的用户,并且以该用户的身份启动tor,开机自动起动,可以在 /etc/rc2.d/ 下进行调整。
3.1.2 编辑相关配置文件
需要编辑的文件其实只有一份,即 /etc/tsocks.conf,只需要三行即可:
server = 127.0.0.1
server_type = 5
server_port = 9050
要用Tor进行代理的程序,以tsocks启动,比如,希望用Tor代理所有web访问,则可以运行:
$ tsocks firefox
3.2 Windows上的安装与使用
在Windows上的使用要更为简单些,可以参考 http://tor.eff.org/cvs/tor/doc/tor-doc-win32.html 上的详细图形介绍。