Posts for: #Security

用自由软件构建中小企业弱点评估系统

版本控制

v0.8 04/18/2004 文档创建
v0.9 04/24/2004 在第三部份中加入分布式扫描和多用户管理的描述

1. 准备工作

1.1 了解你需要什么

在确定要投入精力来配置系统之前,你或许希望了解它能为你带来什么。这么说吧,如果你现在:

  • 负责企业内部的企业安全,希望有一套比较适合企业应用的漏洞扫描系统;
  • 自己的网络和系统管理水平较好,不需要太多的所谓专家顾问支持;
  • 公司在这方面的预算相当有限,你的钱必须花在上级已经定好的几个项目和产品上了。

这里所说的比较适合企业应用,简单说来,我想至少包括下面几点:

  • 漏报、误报率较低,或者至少自己能够对报警的真实性进行调整后再统计;
  • 对漏洞升级的快速反应,重大事件三天内应该有相应扫描模块升级;
  • 能够出具比较美观的报表,对企业内部安全状况进行分析;
  • 尽量简单易用,或者配置后就能自动运转,减少系统管理员的维护工作量。

那么,恭喜你,Inprotect具备了上述的所有功能,如果你有一定的编程能力,那么你还可以对它进行定制,使之更适合你的特定网络环境需求。

1.2 环境准备

安装配置支持php、mysql和gd的apache服务器,并且顺手将nmap、nessus和nikto这些扫描工具全装齐。

apt-get install apache php4 php4-gd2 php4-mysql mysql-server mysql-client nmap nessus nessusd nikto

配置apache,直接编辑 /etc/apache/httpd.conf,将:

DirectoryIndex index.html index.htm index.shtml index.cgi
#AddType application/x-httpd-php .php
#AddType application/x-httpd-php-source .phps
AddDefaultCharset on

改成:

DirectoryIndex index.php index.php3 index.html index.htm index.shtml index.cgi
AddType application/x-httpd-php .php .php3
AddType application/x-httpd-php-source .phps
AddDefaultCharset gb2312

运行下面的命令给mysql加上密码:

mysqladmin password xxxxxx

如果希望mysql启动时带上更好的中文支持,则可以编辑 /etc/init.d/mysql 文件,把 /usr/bin/mysqld_safe > /dev/null 2>&1 & 改成:

[阅读全文]

国内网络安全风险评估市场与技术操作

版本控制

v0.1 04/01/2004 文档创建,包含大量示例文件内部发布
v0.2 04/19/2004 删除部份敏感信息,增加国内市场分析、BS7799和OCTAVE概述后,对外发布

近两年网络安全风险评估渐渐为人们所重视,不少大型企业尤其是运营商、金融业都请了专业公司进行评估。本文提出作者个人对国内安全风险评估操作的一些评价,并试图阐述作者所理解的,可裁剪、易操作的风险评估方式。由于内容与商业公司有关,因此不可避免会涉及部份商业利益,在文中作者尽量隐去可能产生直接利害关系的文字,并声明所有评价纯属个人观点,如果你有不同意见,欢迎来函探讨。

1. 什么是风险评估

说起风险评估,大家脑海中首先浮现的可能是:风险、资产、影响、威胁、弱点等一连串的术语,这些术语看起来并不难理解,但一旦综合考虑就会象绕口令般组合。比如风险,用ISO/IEC TR 13335-1:1996中的定义可以解释为: 特定威胁利用某个(些)资产的弱点,造成资产损失或破坏的潜在可能性。

为了帮助理解,我们举一个下里巴人的例子:我口袋里有100块钱,因为打瞌睡,被小偷偷走了,搞得晚上没饭吃。

用风险评估的观点来描述这个案例,我们可以对这些概念作如下理解:

风险 = 钱被偷走
资产 = 100块钱
影响 = 晚上没饭吃
威胁 = 小偷
弱点 = 打瞌睡

回到阳春白雪来,假设这么个案例:某证券公司的数据库服务器因为存在RPC DCOM的漏洞,遭到入侵者攻击,被迫中断3天。

让我们尝试做一道小学时常做的连线题,把左右两边相对应的内容用线段连接起来:

风险        RPC DCOM漏洞
资产        服务器遭到入侵
影响        数据库服务器
威胁        入侵者
弱点        中断三天

如果这道题对你没什么难度,那么恭喜你,你已经和国内大多数风险评估的操作者差不多站在同一个起跑线上了。

2. 国内现有风险评估操作模式

2.1 评估市场和竞争分析

如果按照高、中、低端简单对国内的风险评估市场进行分类,那么我们可以很清晰地看到,几类市场的操作方式完全不同。

国内高端市场主要被如IBM(普华永道)、毕马威这样类型会计师事务所类型的公司占领,往往网络安全评估就涵盖在他们的整个审计体系之下。中端市场上则盘踞着国内外大多数较有实力的网络安全公司,其中包括较早提出安全评估并且在运营商市场有比较好的实践的安氏、有作风稳健但却一步一个脚印打下大片疆土的启明星辰、也有异军突起极具竞争力的绿盟科技……低端厂商则数量庞大,往往只是通过简单的漏洞扫描、病毒查杀等方式操作。

2.2 主要中端厂商的评估模式分析

以下分析中的数据来源为笔者在从事网络安全评估实践时通过各种渠道获得。但由于信息的时效性,未能确认当前文中所进行的表述与分析就代表着各家企业的最新评估发展状态。希望读者自行鉴别。

2.2.1 启明星辰

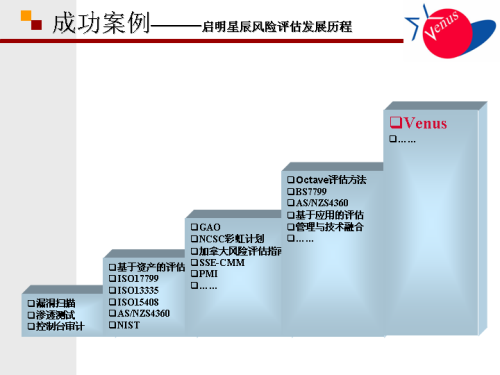
启明星辰2002年之前始终比较低调,但风险评估项目从最初对某证券公司进行的纯粹漏洞扫描、人工审计、渗透测试这种类型的纯技术操作到套用BS7799到采用OCTAVE方法再到最终形成自己的网络安全风险评估的方法论、操作模型,有很多专业人员付出了大量劳动。下图是启明星辰的幻灯片中摘录的,他们评估发展的历程,在每个台阶上有该阶段所经过的项目名称,出于安全原因隐去。

启明星辰评估发展历程

业务参与性弱、解决方案可操作性差往往也是高要求的用户对风险评估队伍批评较多的地方,但从启明星辰近期在几家大型客户那里的操作来看,较受客户好评。

启明星辰有较多在风险评估中可以应用的工具:

  1. 天镜评估版:扫描器,有专门用于风险评估的版本。
  2. 天清:又名SRC,指Security Risk Manage,基于ISO17799的量化、可视化的评估工具。
  3. 信息库:名称不详,能够直接导入天镜、Nessus、ISS等扫描器的扫描结果并生成报告。据说是较好的安全评估过程辅助工具。
  4. 本地评估软件包。

我理解的启明星辰风险评估特点为:

  • 博采众长:这一方面与启明星辰参与部份安全行业国家标准的制订有关,另一方面则是他们有着较多高学历员工,对高端咨询类型的提炼、深化抓得比较好,对评估要求看得透彻,写得清楚。
  • 变化较快:这可以说既是优点,也是缺点。在每次较大的评估项目中他们一般都要求有所突破。这逼着他们去创新,但同时也导致评估的方法论很容易有变动。

2.2.2 绿盟科技

绿盟科技从最初参与中国电信评估项目开始走进安全评估领域,挟其强大的系统研究技术优势进入市场。下图是他们一份讲稿中的评估流程描述:

[阅读全文]

2002年信息安全技术焦点峰会演讲幻灯片

(inburst_at_263.net)

包含以下内容:

Forensic Investigation-benhung

linux系统下端口复用技术-noble_shi

信息安全中的密码-sunrui

后门实现及检测-jbtzhm

基于网络流和包的病毒检测-seak

犯罪取证-funiandong

Adhoc安全防护-benjurry

DDOS攻防与追踪-refdom

HP-UX溢出程序编写点滴-watercloud

Linux kernel exploit研究和探索-alert7+e4gle

溢出植入型木马-flashsky

2002年信息安全技术焦点峰会演讲幻灯片之一

2002年信息安全技术焦点峰会演讲幻灯片之二

以上pps文件请用office XP打开

2002年信息安全技术焦点峰会演讲幻灯片pdf文件

关于安全焦点

一、这个鬼地方

1、定位

全方位、非商业而且有自己独特风格的黑客及安全站点。

2、目的

a、整理和发掘网络安全、黑客方面技术文献及工具、代码。

b、发布我们——包括任何一个对安全有想法的朋友——的想法和发现,为大家提供发布文章及安全、黑客相关工具的园地。

c、结识更多有共同志向的朋友,共同研究、讨论网络安全的方方面面。

3、历史

1999年8月,个人主页安全焦点由xundi发起建立。以这个站点为中心,几个对网络安全有一定兴趣的朋友便聚到了一起。聊天、学习,并且把自己的心得体会告诉大家。

2000年1月1日,站点改版。风格简单得不能再简单,实用——这是大家都欣赏的。

2001年1月1日,站点改版,加入了漏洞利用程序的搜索引擎,整个主页由perl驱动。

2001年3月17日,站点改版,由php+mysql驱动。加入论坛、CVS项目、IRC、知识问答等,并把漏洞利用程序搜索引擎替换为在功能定义上更为完善的漏洞数据库。这次改版从形式到内容,都将是一个比较大的飞跃,站点有了很强的可扩展性。与国内同类网站相比,我们希望有更好的文档和工具分类,更深入的归纳整理,更强大的检索功能,成为文档和工具中心可能是我们的发展方向之一。在这些方面应该说我们做了一些不错的工作;而且我们希望在CVS项目上能够带起一个学习、研究系统、网络的风气,更希望这能促进国内的网络安全事业朝更健康的方向发展。

4、结构

a、安全及黑客文献

提供安全及黑客相关的文档资料,包括原文,译著和自创文章,数量尽可能多,覆盖面尽可能广。现分为以下几类:

  • 黑客教学: 比如samsa的黑客教学文章,invisable evil的黑客教学等一些入门读物。
  • 漏洞测试: 比如wuftp260,rpcstatd,bind这类漏洞的分析及exploit的使用。
  • 安全配置: 在这可以放上诸如linuxsos-1.1.pdf之类的文章
  • 专题文章: 与安全相关的技术性专题文章,比如buffer overflow,format bug,lkm之类的文章
  • 编程技术: 与安全相关的编程技术文献,比如rpc,tcp/ip编程方面的资料
  • 火墙技术: 与防火墙应用相关的文档
  • 入侵检测: 被黑后的补课学习 :)
  • 工具介绍: 各种安全及黑客工具的使用介绍
  • 破解专题: Crack!破解与黑客从来就是密不可分的

b、安全及黑客工具

提供安全及黑客方面的工具,与安全文档一样,分成了以下几类:

  • 扫描器(scanner): 如nessus,nmap,sscan,satan等等
  • 拒绝服务工具(DoS): 如synk4,targa,tfn等等
  • 嗅探器(sniffer): 如sniffit,sunsniff等
  • 木马(trojan): 比如冰河 :)
  • 口令破解器(password cracker): 如John
  • 后门程序(backdoor): 如cd00r.c
  • 防火墙(firewall): 如天网,its
  • 入侵检测(ids): 如portsentry,watch.c等
  • 完整性检测: 如tripwire
  • 网络工具: 如putty等功能强大的辅助性工具
  • 加密解密: 如PGP等加解密算法的工具

c、漏洞引擎

对漏洞的种类和形成原因进行分析之后,搜集整理形成的一个数据库,从整体思想上来说,应该比国内同类引擎更加先进,只是数据资料还需要不断地增补录入,才能满足分类、研究的目的。感兴趣的同志可以参见站内文章《计算机网络系统安全漏洞分类研究》,欢迎就此进行探讨。

d、自由项目

希望能够有一些Free的project,我们自身的技术水平得到提高,并去掉一些浮燥的想法和行为,更踏实的做事。

e、安全论坛

论坛家家都有,但做得如何,就需要各显神通了,我们会尽力做的更好。

二、这帮兄弟们

alert7 生活和技术都挺扎实的家伙。

[阅读全文]

建立virtual honeynet

(quack_at_xfocus.org)

建立virtual honeynet

作者:Etsh911[email protected]

整理:quack

日期:2002-06-19

☆ 介绍

    Virtual Honeynet所需要的费用较低,但功能强大、易于管理。这篇文档将尽量清晰地对建立Virtual Honeynet的过程进行描述,在开始之前,我们需要了解下面一些内容:

  ★ 何谓DCAP与DCON

    DCAP(Data CAPture–数据搜集)工具是指我们用来捕获网络中的数据流或者主机上的动作的系列工具。这些工具可能放置在Honeynet中的任何地方,用来搜集攻击者的所有举动。

    DCON(Data CONtrol–数据控制)工具是指我们用来限制网络资源活动的设备、系统或程序。譬如一个防火墙可以限制主机外发连接的数量,这就是数据控制。

    在本文档中,象SNARE就是作为数据搜集工具工作的,而fwbuilder,则是数据控制工具。

  ★ 什么是IDS

    IDS(Intrusion Detection Systems–入侵检测系统)是用来发现并且减少风险的工具。

Danny Rozenblum有一篇关于IDS的经典文档<Understanding Intrusion Detection Syste

ms>,可以参见http://www.sans.org/infosecFAQ/intrusion/understand.htm。


  ★ Honeynet及其与Honeypot的区别

    Honeynet模拟出一个真实的网络环境来捕获并且研究入侵者的行为。而Honeypot只是一台运行着模拟和记录程序的一台单独设备(例如一台服务器上运行着嗅探器、键盘记录工具并且伪装出部份存在脆弱性的服务),Lance Spitzner[email protected]对此有一些深入的分析,可以参见http://www.enteract.com/~lspitz/honeypot.html。

  ★ OpenSSH

    OpenSSH是SSH的自由软件版本,用于替代互联网上以明文方式进行连接管理的telnet、rlogin、rsh、ftp等程序的,它对包括密码在内的所有的通信进行加密,可以消除网络中嗅探、连接劫持的危险。

  ★ User-Mode-Linux

    User-Mode-Linux是一种相当于在安全模式下(用户空间)运行Linux应用程序的工具,在测试有bug的程序、测试新内核或者在你的Linux中瞎折腾时,可以使用它以保护你系统的软、硬件不受损坏。

    可以从http://sourceforge.net/projects/user-mode-linux/或者http://www3.informatik.unierlangen.de/Research/Projects/UMLinux/umlinux.html获得User-Mode-Linux的最新版本进行测试。在Linux Magazine有一篇介绍性文字,可以参见http://www.linux-mag.com/2001-04/user_mode_01.html。

  ★ Honeynet的优缺点

    优点在于:

    如果你的Honeynet存在于你真实的生产环境中,那么多数攻击者在入侵到你的真实系统前,会被Honeynet所吸引。

    通过一段时期的监控,能够帮助建立更为准确有效的安全策略。

    Honeynet有助于学习应急响应的技能。当一台Honeynet的机器被入侵后,你必须从中找出入侵者留下的痕迹,而所有这一切技能都不可能靠凭空想象得来的。

    许多攻击者把入侵行为当成一种挑战,所以你可以将你的真实网络环境另外镜像一份放到防火墙之外供人攻击,以此来考验你的网络配置的坚固程度。

    或者,你也可以把Honeynet当成学习入侵者的攻击策略、方法、技能和工具的一种手段。

    缺点在于:

    你必须将你的Honeynet的管理员权限拱手让给入侵者,最危险的事情在于,入侵者有可能会将你的Honeynet作为攻击他人的跳板,从而给Honeynet带来麻烦。

    你必须小心谨慎地配置你的网络,以避免在你Honeynet主机上取得最高权限的入侵者,通过一些配置或者程序上的漏洞突破Honeynet进入生产网络。

    Honeynet有可能使你获得一些错误的信息,反而危害你系统的安全。(比如通过对Honynet的研究你认识到telnet明文传输通信是不安全的,决定用ssh来替代它,但你安装了ssh1服务――但某些版本的ssh1存在严重安全漏洞可能导致最高权限的丧失)

  ★ Honeynet的类型

    Honeynet可以分为多种类型,由于篇幅所限,这里仅讨论主要的两种:

    传统的Honeynet:

    传统的Honeynet中的每个点采用的都是真实的主机系统,但这种方式由于费用高昂和管理困难这两个弱点,现在不被推荐使用。很多这种类型的Honeynet都是由于费用和管理上的问题,在开始一段时间后无力维持而夭折了。

    虚拟Honeynet:

    虚拟Honeynet则是采用虚拟环境(由各种虚拟机之类的工具)构造出一个模拟真实生产状态下的网络,这样可以在不丧失传统Honeynet优势的基础上使配置、管理和费用下降

。Honeynet Project<http://project.honeynet.org/>的成员MikeClark<mike@honeynet

.org>有一篇很好的关于虚拟Honeynet的文档,可以参见http://www.securityfocus.com/

infocus/1506

  ★ 注意要点

    Honeynet中的系统必须是基本的、尽量少修改的环境(至少不能让入侵者察觉这是一个陷阱)

    如前面所说的,Honeynet的一个危险之处是必须防止入侵者利用它攻击第三方,这可能有很多种实现方式,比如你可以简单限制从Honeynet系统外发的连接数量。

    你的Honeynet最好要遵守由honeynet research alliance(Honeynet研究联盟)在文章http://project.honeynet.org/alliance/requirements.html里所涉及的一些定义、需求和标准。
[阅读全文]

Chrooting 后台服务和系统程序指导

文章提交:inburst (inburst_at_263.net)

Chrooting 后台服务和系统程序指导

作者:Jonathan A. Zdziarski  [email protected]

翻译和修改:张务鸣 (wuming) [email protected]

目录

第一部分:Chrooting 简介

  • 1.1 什么是 chrooting?

  • 1.2 什么时候应该使用 chroot?

  • 1.3 所有后台程序都能使用 chroot 吗?

  • 1.4 chrooting 会给用户带来什么后果?

  • 1.5 chrooting 需要些什么?

第二部分:系统资料收集

  • 2.1 我们是否能 chroot 这个进程?

  • 2.2 trss, lsof 和 ldd 简介

  • 2.3 查找所依赖的数据文件

  • 2.4 策略性的建立数据文件

  • 2.5 查找所使用的Library(库)文件

  • 2.6 寻找一个好的监狱地方(jail home)

第三部分:建立chrooted 环境

  • 3.1 建立新的监狱

  • 3.2 拷贝程序文件,数据文件和设置cron

  • 3.3 拷贝库数据文件

  • 3.4 建立 devices (安装设备驱动程序)

  • 3.5 交替启动脚本

  • 3.6 成品

第四部分:词汇解释

第一部分

1.1什么是 chrooting?

指令chroot 是 ”change root” 的缩写,为了是交换本身根(root)系统环境所设计。就是相对来说 / (根目录)由此改变。比如:一个文件的路径实际上是 /home/wuming/hello.txt 在现有的系统中。我现在chroot /home/wuming目录后,那么这个文件在我chrooted 过的环境下的路径是 /hello.txt

[阅读全文]

了解你的敌人:统计

本文是 Honeynet Project 的"了解你的敌人:统计"系列文章的中文翻译,原文发布于 project.honeynet.org,中文翻译来自 xfocus.net。

在过去的几年里,Honeynet Project已经收集和归档了backhat的活动信息,我们尽我们最大的能力来记录和捕获对Honeynet每一个探测,攻击,和使用。这些原始的数据有很高价值。我们重点会放在两个部分,第一,我们打算演示Blackhat团体是怎样活动的。不管你是谁,你是不安全的,我们的目标是让你认识到这些威胁的存在。其二,为了对一些早期警告和预报内容的进行测试,通过鉴别方法和倾向,可能预测在攻击发生之前的攻击和进行一定程度的对抗。我们使用Honeynet Project采集到的数据测试这种理论。

The Collected Data Honeynet Project维护着8个高度控制和完全监视的网络,我们收集和归档了2000年4月到2001年2月这段时期中网络的每一个攻击,Honeynet有8个IP地址组成,使用本地ISP提供的单一ISDN连接,这种连接类型类似与大多数家庭用户或者小型商业用户。实际上,Honeynet位于其中一Project成员空余的卧室中。在那段时期,Honeynet中存在3个系统,其中包括如下:Solaris Sparc, WinNT, Win98, 和 Linux Red Hat操作系统。

Honeynet网络是用来捕获数据的网络,是一些使用普通的网络操作系统,如:Red Hat Linux 或者 Windows NT并在默认下配置的情况下实现的。Honeynet既没有对企图来标榜Honeynet也没有企图来"引诱"攻击者。理论上来说这个站点只会有很少的活动迹象,就想我们没有广告任何服务和系统。

Honeynet数据有价值的地方是Honeynet减少了主动错误信息(false positives)和被动错误信息(false negatives)所产生的问题。主动错误信息(false positives)指的是当组织由于恶意活动而被通知警报时候,经检查其实没有任何事情发生,而当这个组织持续的被主动错误信息(false positives)所触发警报,他们开始忽略他们的警报系统和数据采集,导致警告系统人为的无效。举个例子,MAIL入侵探测系统警告管理员系统被攻击,可能是一般已知的攻击被探测到,但是,这个警告可能是由一封包含对这个已知漏洞的警告并包含了攻击者所需的源代码来通知管理员的邮件错误触发的,或者可能是网络监视通信程序SNMP或者ICMP错误触发的。主动错误信息(false positives)对于大多数组织机构来说是是一项持续的挑战。Honeynet通过不包含任何实际的产品通信所触发的信息来减少这个问题,即不安装任何相关应用产品。因为Honeynet网络没有实际用途,它只是为了捕获未授权的活动,这表示任何信息包的进入和离开Honeynet都很本能的认为是有嫌疑的(因为没有任何应用平台),就简化了数据捕获和进程分析,减少主动错误信息(false positives)的产生.

被动错误信息(false negatives)是多数组织机构需要面对的另一项挑战,被动错误信息(false negatives)就是对于真实的恶意攻击者或者未授权活动检测失败。多数组织机构有适当的机制来检测攻击,如入侵检测系统,防火墙日志,系统日志和进程计帐。这些工具的目的是为了检测有可疑或者未授权活动,但是,其中有两个重要的问题会导致产生被动错误信息(false negatives)检测失败:数据负载过重和新的漏洞,数据负载过重是当组织机构捕获过多的数据,而没有全部被查看,因此攻击者被忽略过,如,多数组织机构记录G级别的防火墙或者系统活动信息,这样对与重新复查这些成吨的信息来鉴别可疑行为变的极其困难。第二个问题就是新型漏洞的攻击,而造成安全软件没有能力来检测这种个攻击。Honeynet通过绝对的捕获所有进出honeynet的信息来减少这种新型攻击产生的漏捕。记住:Honeynet里只有很少或者没有的相关应用平台和程序所产生的活动,这表示所有捕获的相关信息是有一定嫌疑的。即使我们漏捕最初始的攻击,我们仍然截获这个活动,如Honeynet中有2个系统在没有任何警告给Honeynet 管理员的情况下被入侵,我们没有探测到这次攻击知道被入侵的主机发起对外的连接,一旦这些尝试被我们探测到,我们就检查了所有捕获的活动信息来鉴定这个攻击:它是怎样成功的,为何我们漏捕了,通过这些研究,honeynet减少了被动错误信息(false negatives)所产生的问题.

对于有价值的数据的复查可以很明显的减少主动错误信息(false positives)和被动错误信息(false negatives)的产生。记住:下面我们所讨论的发现是特定我们的网络,这不意味着你的组织机构中会看到同样的模式或者行为,我们使用这个采集到的数据来演示部分blackhat的性质和早期警告和预测的可能性。

Analyzing the Past 当我们研究黑帽子团体的时候,Honeynet项目惊奇地看到黑帽子团体是如此的活跃。我们的发现是令人惊慌的。下面是我们对十一个月来所收集数据的一些统计。公布这些数据的目地是展示黑帽子团体的频繁活动。需要注意的是,这些统计信息只代表了一个没什么价值的小家庭网络,它没有对外广而告之并且没有试图引诱黑客。那些有很高名气和很大价值的大型组织机构极有可能被探测和攻击的次数多得多。

攻击后的分析:

  • 从2000年4月到11月,7台默认安装的Red Hat 6.2服务器在它们被放上Internet的三天之内被攻击。基于此,我们估计一个默认安装的Red Hat 6.2服务器的预期生命少于72小时。当我们最后一次试图证实这个估计的时候,系统在八小时内就被攻破。一个系统最快在15分钟内就被入侵。这意味着系统在连上Internet的15分钟内就被扫描,探测和入侵。碰巧的是,这是我们在1999年3月建立的第一个蜜罐系统。

  • 在2000年10月31日,我们放置了一个默认安装的Windows98系统,就象许多家庭和组织那样设置了共享。这个蜜罐系统在24小时之内就被入侵。在接下来的三天中又被入侵了四次。就是说在少于四天内它被成功地入侵了五次。在2000年5月,我们有了第一个全月的Snort入侵警告信息,Honeynet项目记录了157个Snort警告。在2001年2月,Honeynet项目记录了1398个Snort警告,表示了超过890%的增长。这些增长可能受到对Snort入侵检测系统配置文件修改的影响。然而,我们也从防火墙日志中看到了活动的增加。在2000年5月我们有了第一个全月的防火墙的警告信息,Honeynet项目防火墙记录了103个不同的扫描(不算上NetBios)。在2001年2月,Honeynet项目记录了206个不同的扫描(不算上NetBios)。这表示增加了100% 。这些数字表示了黑帽子活动的持续的增加,极有可能是因为更具攻击性的自动扫描工具的出现和它们能更容易地被得到。

  • 在三十天内(2000年的9月20日-10月20日),Honeynet收到524个不同的NetBios的扫描,平均每天17个不同的扫描。

  • 在2001年2月,一共对Honeynet有27次X86漏洞利用。X86意思是这些攻击被设计是对付Intel架构系统的。在这些攻击中,有8次是对Solaris Sparc系统的进行的。因为系统架构不兼容,这些漏洞利用对Sparc系统是无效的。这暗示了一些攻击者并不确认是什么操作系统或在其上运行了什么版本的服务。当他们发现了服务,他们甚至首先不确认系统是不是脆弱的,或者甚至是不是正确的系统类型。这种活动方式能使黑帽子在更短的时间内扫描和攻击更多的系统。

  • 从2000年4月至今,除了通常的扫描外,最流行的探测方法是DNS版本查询,接下来的就是RPC服务的查询。

  • 最流行的攻击是对Intel架构系统的rpc.statd溢出攻击。

  • 最流行的扫描方法是对整个IP段对特定端口的SYN-FIN扫描(通常按先后顺序)。这反映了聚焦于单个脆弱性的策略,针对这个脆弱性扫描到尽可能多的系统。许多黑帽子只使用单个的工具,或只利用他们知道如何利用或最有效的漏洞。

**Predicting the Future

**Honeynet项目想要研究的一个方向是对系统攻击的前期预警,这样也可以给Honeynet搜集更多有价值的数据带来理论上的帮助。这些理论并不是非常新的,而且也有有些大公司在使用着,我们也希望我们的研究对这些公司及其它组织有所帮助。在详细地解释我们的方法之前,我想先声明:我们的研究还处于初始阶段,还有大量的数据分析工作需要进行。

OK,让我们开始吧……

  • 我现在讨论的仅仅是一个独立的Honeynet,仅是提供单节点的、数据量不大的观察结果。下面所要提及的方法将会在世界各国更广阔的环境、有众多Honeynet的环境中测试。

  • 我们并没有试图对由同一个攻击者发起的攻击作出识别,原因很简单,因为现在欺骗技术使用太广泛了。

  • 我们的许多推测建立在一个攻击者总是首先扫描然后攻击服务器这个流程上。当然,有些情况下或许扫描与攻击这两个事件根本是偶然。但我们仍坚持上述的观点。

我们努力对攻击情况做出合理的预测,期间Honeynet的两位成员提出了两个不同的方法,但是最终发现他们的结果是大同小异的,几乎所有的入侵者都在他们实施真正攻击前的两到三天被发现。

**使用统计学原理对事件做预警[Statistical Process Controls(SPC)]: **

[阅读全文]

如何成为Sporum论坛的管理员

(inburst_at_263.net)

如何成为Sporum论坛的管理员

      by stardust [email protected]

      前几天在网上瞎逛,撞进了一个介绍Linux的站点,站点本身制作平平,但它有一个看起来还不错的论坛.页面的底部提供了一个叫"Powered by Sporum1.5.2"的链接,指向论坛程序的官方主页.从那里我知道了Sporum是用Perl写的,以MySQL为后台数据库,注册用户可以在论坛发贴子,允许用户订制自己的偏好,并以cookies进行身份验证.这个使我不由得想到了wwwthreads这个著名的论坛程序,从架构和功能上Sporum都和它很相似.而在此不久之前,wwwthreads已被发现有安全漏洞,可以使任何普通用户成为论坛的管理员.这使著名的安全资源站点packetstorm遭了殃,导致它使用了wwwthreads的论坛被人劫持.想了解更多的细节,你可以读一下:

      http://packetstorm.securify.com/0002-exploits/rfp2k01.txt

      在这里rfp描述了他如何hack了论坛以及对基于WEB的数据库系统的分析,很有启发性,值得一读.rfp在他的文章里指出wwwthreads的安全漏洞在于没有对从表单来的用户输入进行全面的检查.既然Sporum那么象wwwthreads,会不会也存在相似的问题呢?

      好,那么让我们来看看吧,从linuxberg很容易地可以得到Sporum的1.5.2版.和wwwthreads一样,Sporum允许用户订制自己的偏好你可以订制贴子如何显示,如何排列.wwwthreads正是死在这,那么Sporum呢?在User.pm的可以找到相关的程序片断:

      sub save_preferences1{

      my ($self, $STATE) = @_;

      my ($STATE, $spdb) = map{ $self->{$_} } qw(STATE spdb);

      my $DBH = $spdb->{‘dbh’};

      my ($postsper, $myuid, $uid, $prev_op) =

      map{ $STATE->{$_} } qw(mypostsper myuid uid prev_op);

      # — check the uid — thanks Tim W from solutionscripts.com

      # — if uid ne myuid

      if($uid != $myuid){

      # — need admin right to change the profile

[阅读全文]