Posts for: #Security

IDC预测:防泄密产品将会消失

3月中旬的时候,sowhat给我发了一段IDC的预测:

Data loss prevention (DLP) will disappear into messaging, Web, and identity management security suites. It will only remain an independent product for large enterprise customers. In this area, DLP will consolidate enterprise oversight for all communications and content. Logically, enterprise DLP will move away from point product solutions. Because customers complain about expensive, labor-intensive deployments, wizards will increasingly automate policy creation to make deployment easier and avoid false positives and negatives. Over time, DLP will incorporate enterprise rights management (ERM) and encryption for data at rest, data in motion, and data in use management of mobile devices, as well as PCs.

[阅读全文]

铁卷电子文档安全系统 FAQ

更新历史

  • 2013-11-06,v1.0,创建文档
  • 2013-11-08,v1.1,添加智能加密、多密钥、策略组等内容

说明

铁卷电子文档安全系统FAQ主要面对文件加密(透明加解密、驱动加解密、内核加解密)用户群。涉及的产品包括铁卷、铁卷加解密网关、密信及配套的小工具。


铁卷技术原理

铁卷的运行原理是什么?

简单来说,铁卷采用的原理是内核文件实时透明加解密。

稍详细一些,可以这么理解:

1、铁卷在操作系统底层对文件进行加解密操作,不影响人员的原有使用习惯; 2、安装铁卷的用户在使用文件时,运行于驱动层的用户终端自动将文件实时加解密; 3、文件的接收者必须经过管理中心端的认证,才能够根据许可权限对文件进行操作; 4、所有的文档在用户创建、修改、保存时自动加密,完全无需用户手动操作。


铁卷采用的加密方式安全吗?

铁卷默认采用的是业界最先进的AES 256加密算法,该算法获得过多项国际认证,并且运算速度快、资源消耗低,已经成为包括金融、电信、政府等各行各业公认具备高安全强度的加密算法。

同时铁卷还内置了多种算法,如RC4、RC6等供用户自行选择。

另外,铁卷的允许用户采用自定义算法对数据进行加密,也就是说,部份对安全有特殊要求的行业,可以使用中国自主研发的算法,甚至采用自己的算法来保护文档。

因此:

1、铁卷的加密方式是安全的; 2、如果担心算法有问题,企业/单位可以使用自己信任的算法,铁卷产品提供了相关的接口。


试用铁卷过程中的问题

铁卷“体验版”与“正式版”有什么区别?

铁卷“体验版”与“正式版”在功能和加密算法方面都完全一样。主要区别是:

  1. 体验版使用默认的固定密钥加密,可以用我们公开的通用解密工具批量解密。正式版使用USBKEY产生的唯一密钥,被加密的文档无法使用通用工具解密。
  2. 体验版不需要USBKEY即可使用,正式版必须插USBKEY;
  3. 体验版通常限制了5用户,1个月的使用时间,正式版根据采购合同确定用户数。

问题:试用过铁卷后卸载,可是文件都打不开了,该怎么办?

由于铁卷的保护机制极其完善,在安装完软件后,所有操作过的文档均会被透明加密,这可以确保文档不会因为意外情况导致泄露。所以我们建议您在测试前应该考虑:

1、不要在生产机(或任何重要机器)上直接对软件进行测试; 2、测试前将可能测试过程中可能使用到的文档先进行备份; 3、可以考虑使用虚拟机(Vmware、Virtual box等)进行测试。

无论如何,如果您测试铁卷过程中遇到任何问题,都可以:

1、直接联系给您提供试用软件的经销商; 2、拨打大成天下的400电话:400-1122-918。


未安装铁卷用户终端的计算机是否无法正常打开铁卷文档?

是的,在使用未安装铁卷的计算机上打开已经加密文档的时候,会出现乱码的情况,无法正常查阅文件内容。

但需要提醒的是:在安装铁卷用户端的计算机打开加密文件如word文档时,可能将文档中的某些乱码符号当作换行符处理。此时请不要将此文档保存,否则可能导致文档永久损坏。


铁卷最新版的服务器支不支持server 2008

支持的,目前铁卷已经发布的正式版本,服务端建议部署在windows 2003或windows 2008 server,32位与64位的服务器均能支持。


铁卷的服务器可以装在虚拟机上吗?加密狗在虚拟机里能认吗?

1、虚拟机在Windows实体机上,将加密狗插在实体机上,虚拟机可以认出加密狗; 2、可以使用anywhere usb硬件设备,远程映射加密狗到虚拟机,这种方式适合加密狗集中管理的架构中。


多人共用一台电脑的情况下,铁卷的加密和审计是否能区分不同人?

可以按照不同用户审计,前提是需要建立多个windows账户,每个使用电脑的是用自己的windows账户登录系统 这时候就会记录为不同用户的日志。每个用户还可以设置不同策略。


铁卷mysql的mysql-bin.xxxx文件是否可以删除?

MySQL数据库中,mysql-bin.000001、mysql-bin.000002等文件是数据库的操作日志,例如UPDATE一个表,或者DELETE一些数据,即使该语句没有匹配的数据,这个命令也会存储到日志文件中,还包括每个语句执行的时间,也都会记录。

因此数据库运行时间稍长,binlog就会占据非常大的空间。

对未配置负载均衡的铁卷服务器,处理方式很简单:

1、删除日志

mysql -u root -p Enter password: (输入密码) Welcome to the MySQL monitor. Commands end with ; or \g. Your MySQL connection id is 264001 Server version: 5.1.35-log Source distribution

[阅读全文]

通用弱点评价体系(CVSS)简介

http://www.xfocus.net

一、综述

弱点(vulnerabilities)是网络安全中的一个重要因素,在多种安全产品(如漏洞扫描、入侵检测、防病毒、补丁管理等)中涉及到对弱点及其可能造成的影响的评价。但目前业界并没有通用统一的评价体系标准。通用弱点评价体系(CVSS)是由NIAC开发、FIRST维护的一个开放并且能够被产品厂商免费采用的标准。利用该标准,可以对弱点进行评分,进而帮助我们判断修复不同弱点的优先等级。

二、通用弱点评价体系(CVSS)

2.1 CVSS的要素

通过下图可以看出通用弱点评价体系(CVSS)包含的要素及它们之间的相互关系:

CVSS-model-detailed-8.0.jpg

通用弱点评价体系(CVSS)的所有要素及其取值范围如下表所示:

CVSS-metric.jpg

有些需要说明的要素如下:

1、如果漏洞既可远程利用,又可以本地利用,取值应该为远程利用的分值。

2、攻击复杂度的分值由原先的低/高变为低/中/高,参见:http://www.first.org/cvss/draft/accepted/060103.html

3、需要认证的例子,如需要预先有Email、FTP帐号等。

有些有用的参考资源如下:

CVSS评分计算器:http://nvd.nist.gov/cvss.cfm?calculator

CVSS的最近更新:http://www.first.org/cvss/draft/

一些文档及胶片:http://www.first.org/cvss/links.html

2.2 CVSS评分方法

2.2.1 基本评价

基本评价指的是该漏洞本身固有的一些特点及这些特点可能造成的影响的评价分值,该分值取值如下:

AccessVector     = case AccessVector of

                        local:            0.7

                        remote:           1.0


AccessComplexity = case AccessComplexity of

                        high:             0.6

                        medium:           0.8

                        low:              1.0


Authentication   = case Authentication of

                        required:         0.6

                        not-required:     1.0


ConfImpact       = case ConfidentialityImpact of

                        none:             0

                        partial:          0.7

                        complete:         1.0


ConfImpactBias   = case ImpactBias of

                        normal:           0.333

                        confidentiality:  0.5

[阅读全文]

渗透测试操作实务

渗透测试(Penetration Test)是指安全工程师尽可能完整地模拟黑客使用的漏洞发现技术和攻击手段,对目标网络/系统/主机/应用的安全性作深入的探测,发现系统最脆弱的环节的过程。渗透测试能够直观的让管理人员知道自己网络所面临的问题。

本文用尽量简洁的方式说明网络安全评估中最困难的环节―渗透测试的操作过程,希望读者能够揭开其神秘面纱。能够组织甚至操作一次企业内部的Penetration Testing。

20050926_渗透测试操作实务_wlj_v1.0.pdf

企业秘密保护与陷阱网络

前些时候考虑企业秘密保护时,认为陷阱网络能够在其中发挥一定的作用,因此做了些构思,基于一定的访问控制策略,违规者发送的数据将被透明地转发至陷阱主机,但对正常操作者毫无影响。

访问控制策略包括以下几种:

  1. 基于时间的控制;
  2. 基于协议和开放端口的控制;
  3. 基于IP地址的控制;
  4. 基于扫描和攻击的控制;

这几种访问控制还能够在一定程度上区分出"违规者"、“渗透者”、“试探者"和"攻击者”,并且根据不同分类,转发至不同的陷阱网络中。例如:对内部违规者,可以是一台"内容级"的陷阱主机,主机上存放着部份"关键数据";但对外部扫描者,则陷阱网络可是是一个Honeyd的"机群",用来迷惑攻击者。

对企业机密保护来说,这种陷阱网络,一方面能够转移攻击者的注意力,另一方面也能够为企业可能进行的法律诉讼工作提供证据。

采用 CWVE 方法进行安全风险评估

网络安全风险评估已经从几年前阳春白雪的状态,演化为当前企业/组织信息与网络安全建设前期通常会考虑进行的一项工作。但评估的方法、效果比起以往,是否有所提升?

就我所见,当前安全市场上主流的评估厂商提供的服务,大多存在以下几方面问题:

  1. 妄谈管理(用户选中安全公司,是因为他们懂安全,而不是因为他们懂管理);
  2. 盲目量化(以为数字能说明一切,自己"定义"了量化标准和算法);
  3. 千人一面(评估与业务脱节,一个评估方案放之四海皆准,甚至一个评估报告也是放之四海皆准);

因此,这里提出的CWVE方法,实际上与OCTAVE类似,脆弱性评估不变(这是安全公司的核心技术所在),但有以下几个特点:

  1. 以业务流为核心,是简单资产盘点的深化;
  2. 以事件评估与沙盘推演替代威胁评估,操作起来不再那么虚无飘渺;
  3. 简化的顾问咨询过程,结论中以"制度"来推进管理,更具可操作性;

详细的方案在时间充裕时会写出来与大家共享。

用Tor实现有效和安全的互联网访问

一、为什么写?

google以很有创意的推广方式推出gmail后,在国内很是热闹了一段时间,但随即大家发现,gmail似乎不如传说中的那么好用,虽然号称容量上G,但总是动不动就弹出个对话框:“Oops…unable to reach Gmail. Please check your internet connection and try again.",什么操作都是不灵光的。“什么google,骗人罢了……“很多朋友可能会这样想。

其实,google又何尝不想快?只是,很多事情,想是没有用的。本文仅从技术角度说明一种可以有效访问gmail的方法,供拥有gmail帐号但却难以正常连接的朋友参考。

二、什么是Tor?

Tor的全称是"The Onion Router"号称是"An anonymous Internet communicaton system”,主页在:http://tor.eff.org 。

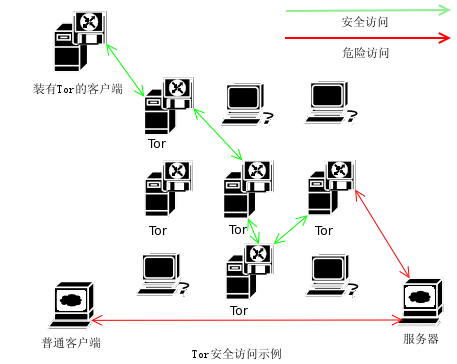
它针对现阶段大量存在的流量过滤、嗅探分析等工具,在JAP之类软件基础上改进的,支持Socks5,并且支持动态代理链(通过Tor访问一个地址时,所经过的节点在Tor节点群中随机挑选,动态变化,由于兼顾速度与安全性,节点数目通常为2-5个),因此难于追踪,有效地保证了安全性。另一方面,Tor的分布式服务器可以自动获取,因此省却了搜寻代理服务器的精力。

下图是一个简单的Tor安全访问与危险访问的区别示意图:

Tor工作原理

三、如何安装与使用Tor

3.1 Debian上的安装与使用

3.1.1 安装Tor及相关工具

在 /etc/apt/sources.list 中增加如下两行:

deb http://mirror.noreply.org/pub/tor stable main
deb-src http://mirror.noreply.org/pub/tor stable main

然后运行:

apt-get update && apt-get install tor tsocks

安装完毕后系统会创建Debian-tor的用户,并且以该用户的身份启动tor,开机自动起动,可以在 /etc/rc2.d/ 下进行调整。

3.1.2 编辑相关配置文件

需要编辑的文件其实只有一份,即 /etc/tsocks.conf,只需要三行即可:

server = 127.0.0.1
server_type = 5
server_port = 9050

要用Tor进行代理的程序,以tsocks启动,比如,希望用Tor代理所有web访问,则可以运行:

$ tsocks firefox

3.2 Windows上的安装与使用

在Windows上的使用要更为简单些,可以参考 http://tor.eff.org/cvs/tor/doc/tor-doc-win32.html 上的详细图形介绍。

[阅读全文]

2004・网络安全圈

走进2005,我们回头看看,一年来网络安全圈内的风风雨雨,哪些我们只是听了个响?哪些是我们真切地触摸和感受的?

圈里圈外,安全已经完全融入我们的生活……

一、网络安全圈・趋势

1.1 更多网络犯罪直接以经济利益为目的

最吸引国人眼球的应该是腾讯,2004年两次QQ大规模无法使用,尤其是此后影影绰绰的勒索传言,有人惊呼:中国网络恐怖主义诞生了。

传言毕竟只是传言,相比之下,一群巴西网络银行骇客的落网或许更能让你真切感受到网络犯罪离你多近,仅仅一年多的时间,他们从银行中窃取了大约2758万美元……

我们依稀能看见商业间谍、军事间谍或者是一群仅仅为了钱彻夜不眠地攻击攻击再攻击的人们……

xfocus点评:无庸置疑,我们所能看到的,仅仅是冰山一角。技术进步加上道德感的缺失,骇客们开始看清自己要的东西。

1.2 拒绝服务攻击泛滥

我们所看到的拒绝服务已经不仅仅是一台或几台机器发起的了,攻击者们控制成百上千的僵尸电脑(Zombie),甚至由蠕虫来进行传播和攻击。DoS凭借它的便捷有效,吸引了大量热衷者,互联网上因此充斥这类垃圾流量。

xfocus点评:除了常规的拒绝服务攻击、DoS讹诈之外,我们面临的各种有意无意的DoS越来越多,例如,邮件蠕虫发送邮件,产生的大量DNS查询报文,对DNS服务器产生事实上的DoS等等,事件日渐频发。

1.3 垃圾邮件与反垃圾邮件之间的斗争愈演愈烈

网民及各界人士对垃圾邮件造成的问题日益关注,网络服务商和邮件运营商们纷纷提出了自己的技术方案:雅虎的"DomainKeys",它利用公/私钥加密技术为每个电子邮件地址生成一个唯一的签名,实现对邮件发送者的身份验证;微软的"电子邮票"有偿发送邮件方案;AOL正在试验一种名为"Sender permitted From"(SPF)的新电子邮件协议,禁止通过修改域名系统(DNS)伪造电子邮件地址……

垃圾邮件发送者并不是坐以待毙,而是主动出击,对反垃圾邮件网站进行拒绝服务攻击。

绝的是Lycos,他们推出了一款屏保,当屏保启动时,便对垃圾邮件发送者的地址发送数据包,屏保的使用者越多,垃圾邮件服务器就越难过。但是……还有更绝的,就是这款反垃圾邮件屏保,居然也遇上了李鬼:有一种病毒会伪装成个屏保,但该病毒会监测到击键过程以窃取密码和银行帐户资料等个人信息。

xfocus点评:道高一尺,魔高一丈,世界永远在此消彼长中发展,2003年,反垃圾邮件市场波澜不惊,到了2004年底,通过公安部认证的反垃圾邮件厂商已经超过40家了,垃圾邮件厂商与反垃圾邮件厂商,究竟是一起赚钱,或者能拼出个高下,尚无从得知,但能明确的是2005年,反垃圾邮件市场会很热闹。

1.4 蠕虫、病毒、间谍软件横行,网络钓鱼事件频发

MYDOOM/Netsky/Bagle/震荡波/SCO炸弹/QQ尾巴/MSN射手等一系列新病毒和蠕虫的出现,造成了巨大的经济损失。而且病毒和蠕虫的多样化明显,甚至蠕虫编写组织开始相互对抗,频繁推出新版本。

根据调查,平均每台家用PC藏28个间谍软件,它们已经被更多的公司及个人利用,其目的也从初期简单收户信息演化为可能收集密码、帐号等资料,大家还记得网银大盗吗?

至于网络钓鱼,且不谈受到多年困扰的ebay,只看网络钓客以"假网站"试钓中国银行、工商银行用户,就可以想见其猖獗程度了。

xfocus点评:以前也有蠕虫,但没有今年这么多,这么频繁,尤其是新出现的利用即时通讯工具如QQ、MSN来传播的病毒,让人更加不敢相信网络。以前也有间谍软件,但没有今年这么直奔银行卡而来……以前也有网络钓鱼,但不象今年这么遍地开花……

1.5 对非PC设备(例如手机)的威胁增加

2004年5月,赛门铁克安全响应中心分析发现了第一个攻击手机的蠕虫病毒–EPOC Cabir,EPOC.Cabir通过诺基亚60系列手机进行自身复制。受到感染的手机会向它搜索到的第一个蓝牙设备重复地发送这一蠕虫病毒。7月16日,据位于罗马尼亚的BitDefender公司称,该公司发现了一款被称之为WinCE4.Dust的可以感染Windows CE操作系统的病毒,虽说是一个概念病毒,但是病毒的关键技术都已经具备,包括API的搜索,文件的传染。缺的只是道德的底线,如果用KernelIoControl把系统引导入BootLoader模式,对于大部分PDA用户来说就只能送修了。

另外,WinCE4.Dust和Cabir的源代码都已经公开,所以功能更强大和道德底线更低的病毒即将出现。

xfocus点评:2002年,xfocus研究人员对手机的漏洞进行过研究,但手机病毒从没有象今年距离我们这样近过,2005我们或许能看到手机蠕虫的大规模传播。

二、网络安全圈・事件・中国

2.1 国家加强信息安全保障,颁布系列文件

在中办27号文件后,国家日益重视信息安全,2004年1月,召开了《全国信息安全保障工作会》,强度了极防御、综合防范的安全方针。开始在国内实施等级保护法。

xfocus点评:此后围绕这这个进行了一系列的标准和技术的研讨,直接引发了安全市场的积极响应,这无疑是整个信息安全行业的东风。

2.2 WAPI认证

2003年12月1日,国家认证认可监督管理委员会发布2003年第113号公告,2004年6月1日起,对无线局域网产品实施强制性认证。但是由于国外厂商的反对,经过一段时间的博弈,最终WAPI被无限制延期。

xfocus点评:虽然是2003年提出的公告,但是此后围绕这这个进行了一系列的斗争,其风波甚至到了国家领导人的层面,导致了国际政治层面的博弈。影响力何其深远,早已超过了信息安全行业甚至是IT行业的范畴,因此值得大书一笔。

2.3 电子签名法

《中华人民共和国电子签名法》已由中华人民共和国第十届全国人民代表大会常务委员会第十一次会议于2004年8月28日通过,现予公布,自2005年4月1日起施行。

xfocus点评:该法被认为是中国首部真正电子商务意义上的立法。大大促进了电子商务和电子政务的发展,可以说是业内外人士期盼已久的举措,叫好声一片。

2.4 网络打黄专项行动

中国掀起一场围剿色情网站的人民战争,违法和不良信息举报中心网站于6月10日正式面向社会。以开通举报中心网站为契机,党中央、国务院及时决定开展打击淫秽色情网站专项行动。到目前为止,已接到各类公众举报95000多件次。根据举报中心转交的公众举报,国家执法和行政机关依法关闭违法网站1287个,其中淫秽色情网站1129个,提供赌博渠道、从事迷信活动、宣扬邪教的网站114个。

xfocus点评:以人民战争的形式来塑造安全,这是一种新的思路。这次专项行动同时也开拓了无限商机——至少内容过滤厂商尝到了甜头。

2.5 MD5安全露破绽

2004年9月,在美国召开的2004国际密码学大会上,山东大学教授王小云关于成功破解MD5的报告引起国际密码界轰动。据称她的研究成果作为密码学领域的重大发现宣告了世界通行密码标准MD5受到严重挑战。

xfocus点评:信息安全的核心技术的突破。她获得了国际密码学会议Crypto'2004的全场掌声,最重要的是,这条消息给了我们信心,让我们向这些国内的扎扎实实进行安全的基础研究的学者致敬。

2.6 网络金融服务的安全问题

网银大盗I、网银大盗II、证券大盗等一系列目的性非常鲜明的病毒出现,证明了以金融犯罪为唯一目的病毒开始大规模出现在公众视野。

xfocus点评:典型的信息化带来的问题,此类木马等已经成为一种非常有效的通过软件技术和网络进行的金融犯罪现象。

三、网络安全圈・事件・世界

3.1 多家国际大公司产品源代码泄露

2月12日,微软在互联网上发现了非法传播的一部分不完整的Windows2000和WindowsNT4产品代码,经过调查发现泄漏的部分Windows 2000源代码并非源自微软,而是微软的长期合作伙伴Mainsoft。5月,一个俄罗斯安全网站报道 Cisco IOS 12.3 操作系统的源代码被盗。据报道,一些恶意分子进入了 Cisco 的内部网络并盗取了至少800M的源代码,而且盗取者不久后在 IRC 上公布了2.5MB的概览。而去年《半条命2》源码被骇客利用微软漏洞偷窃一案也告破,FBI最终抓了骇客。
[阅读全文]

利用google进行入侵与渗透

在google已经成为搜索引擎代名词的今天,聪明的人们不断发掘google的新用途,2004年在拉斯维加斯举行的BlackHat大会上,有两位安全专家分别作了名为 You found that on google ? 和 google attacks 的主题演讲。个人觉得颇为精彩,因此编译整理,简单介绍,不求甚解,只是希望能够引起大家的重视。

1. 观点

google及类似的搜索引擎在为人们提供大量便捷的同时,也带来了一定潜在风险。

  • 网络中的"有心人士"数目众多;
  • 利用搜索引擎能够快速查找存在脆弱性的主机及其它设备;
  • 利用搜索引擎能够快速查找包含敏感数据的信息;
  • 利用搜索引擎的"扫描"极其隐蔽,并且由于其具有archive、cache等功能,往往数据量更大。

因此,需要人们提高警觉性,在善用搜索引擎的同时,也善于保护自己。

2. 案例

2.1 基础

所谓"工欲善其事,必先利其器",要用google来进行"渗透测试",首先当然要深入了解google了,建议对google不甚了解的人先参考 Google搜索从入门到精通。

而后简单了解google的一些操作符,如:site、inurl、filetype、intitle等……

2.2 演示

要做的演示并不复杂,渗透测试人员在实施攻击之前,往往会先进行信息搜集工作,而后才是漏洞确认和最终的漏洞利用、扩大战果。在这里我们的目标是:通过google查找被人安装了php webshell后门的主机,并测试能否使用。

我们在google的搜索框中填入:

intitle:"php shell*" "Enable stderr" filetype:php

搜索结果中,或许你能找到一两够直接在机器上执行命令的web shell来。

这是类似黑客工具的操作方式。在 You found that on google ? 中,你会看到大量的实际案例,google找到了大量的密码、信用卡帐号、网络管理信息等等……

2.3 工具

对攻与防两边来说,自动化的工具都是可以提高效率的,这里介绍几款工具:

  • gooscan:用来处理搜索结果的一个小命令行程序,能够一定程度上减轻查询google时的"体力劳动"负担。
  • sitedigger:这是FoundStone出品的一款免费软件,代用了google的api接口,使用者需要先到 google api 网站注册帐号获取一个许可字串后,才可以正常使用。使用前建议先自动连接到网络更新规则库,SiteDigger的规则库包含了七大类规则,分类详细,是一款相当不错的小产品。
  • athena:与SiteDigger类似,是一款借助搜索引擎来查找信息被误用或滥用的工具,支持多搜索引擎。

3. 解决

3.1 我们该如何做?

我们的资料如此容易被人所获取,那该采用什么方式来避开这种攻击或数据搜集呢?

  • 信息发布的严格审核与责任追查;
  • 利用相关工具进行在互联网进行搜索,如果有信息被滥用,到 google 提交你希望删除的信息;
  • 控制robots.txt,控制搜索引擎的机器人的查询。

3.2 总结

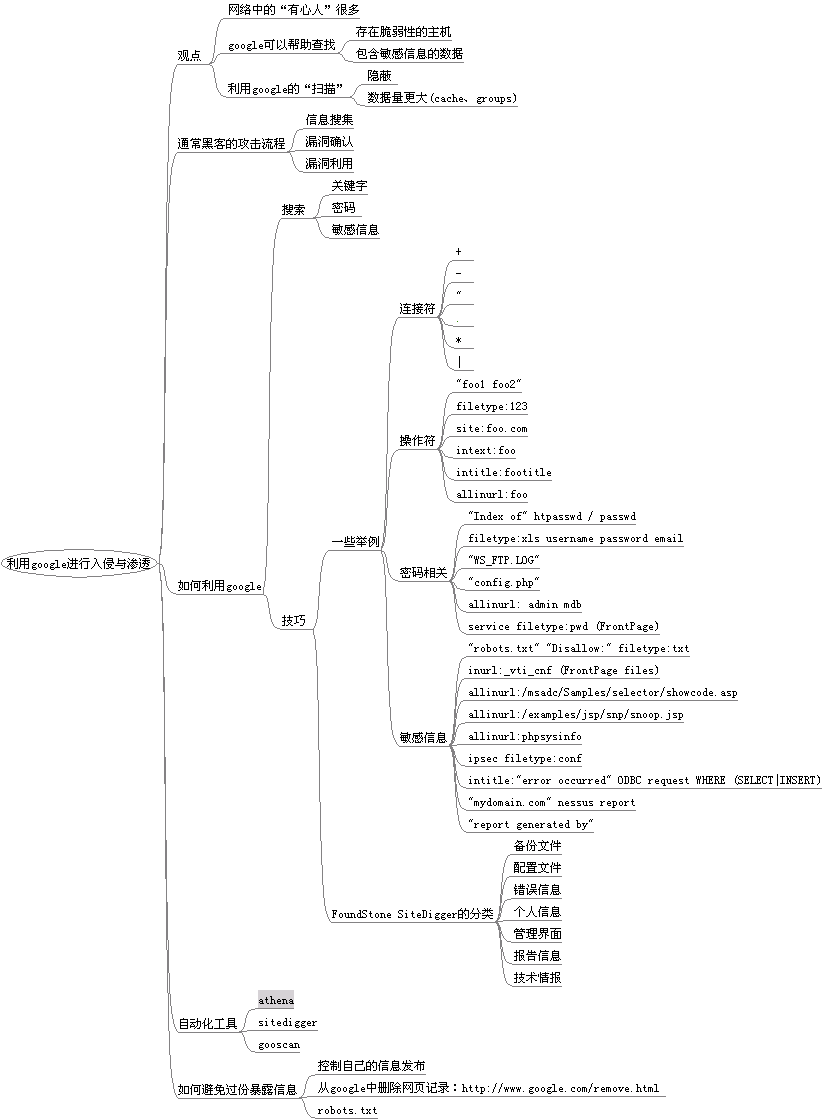
还是以一幅FreeMind绘制的图片来结束这则短短的介绍吧:

Google Hacking 总结

[阅读全文]